
Notas de Prensa
En el Día Internacional de la Internet Segura: ¿Cómo una empresa debe preparase para un ciberataque?


35 ciberataques por segundos es el promedio de las amenazas que acechan en América Latina. Perú es el tercer país con más embestidas virtuales en la región y el segundo con mayor tasa de crecimiento de amenazas cibernéticas, de acuerdo a un estudio de los primeros ocho meses del 2021 de Kaspersky ¿Cómo las empresas se pueden proteger ante estos peligros?
Se estima que el 55% de las empresas más grandes del mundo no logra defenderse eficazmente de los ciberataques, según un reporte de Accenture. Los ataques crecen y se diversifican para violentar servidores privados y exponer o apropiarse de datos sensibles de carácter comercial, operativo y financiero, pese a tener medidas de protección. En la actualidad, no basta con protegerse, sino se debe avanzar hacia la ciberresilencia.
Así lo estima el Ing. Álvaro Castro, especialista en digitalización industrial de ABB en Perú, quien explica que ser ciberresilente es la capacidad de prepararse, responder y recuperarse frente a los ataques cibernéticos, a fin de gestionar adecuadamente los riesgos de ciberseguridad y garantizar la continuidad del negocio durante y después de estos incidentes digitales.
Consideró que para que una empresa aspire a ser ciberresiliente, debe adoptar estrategias esenciales con enfoque preventivo y a la vez reactivo el primero para neutralizar las vulnerabilidades de hardware y software, los errores humanos y la configuración incorrecta de la seguridad de los programas y sistemas y el segundo para responder integralmente a un ataque en el caso de que suceda.
El ejecutivo de ABB brinda tres consejos para que las empresas se encaminen hacia la ciberresilencia:
Auditoría integral
Primero se debe analizar, conocer, determinar y clasificar las amenazas a las que puede estar expuesta la empresa, en función de la dimensión del daño que puedan ocasionar a la red.
Para ello, lleva a cabo una evaluación de la infraestructura y los datos contenidos en los sistemas cuyo objetivo es localizar las brechas de seguridad para jerarquizarlas según su nivel de criticidad; y establecer una buena estrategia de gestión de vulnerabilidades basados en protección en capas.
“Este procedimiento robustece la estrategia de ciberresiliencia frente a las amenazas más comunes en la red, entre las cuales podemos mencionar el delito cibernético, el hacktivismo y el espionaje cibernético”, aclaró.
Monitoreo continuo y Protección efectiva
Implementar políticas, sistemas y protocolos que permitan reaccionar eficientemente ante los ciberdelitos. Por tal motivo, sugirió actualizar los antivirus y sistemas operativos, establecer lineamientos para la identificación y autentificación de usuarios y el acceso por niveles a determinada información, además de crear listas de programas seguros para su ejecución en los dispositivos de la compañía.
“Estas medidas permitirán crear una línea de defensa ante riesgos cibernéticos. Además, en apoyo con otras soluciones complementarias, podrán monitorear y rastrear todo tipo de programas maliciosos que puedan contaminar, inutilizar o sustraer información de nuestras redes y equipos”, comentó.
Solución, recuperación y restauración de datos.
La sustracción de datos y otros ciberdelitos obligan a las empresas de Latinoamérica a asumir un costo promedio de US$ 1.82 millones por incidente, según un reporte de Cost of a Data Breach del 2021.
Ante ello, el Ing. Castro explicó que la ciberresiliencia también consiste en que las empresas sean capaces de superar la situación de amenaza cibernética al ejecutar todas sus herramientas de protección, con el propósito de mantener sus operaciones en buen estado.
En este punto, se deben desarrollar un plan de resolución de problemas que describa claramente los pasos a seguir en caso de un incidente. El objetivo es definir de forma precisa las actividades y responsabilidades que debe asumir cada miembro del equipo de seguridad; para responder de forma efectiva ante la aparición de una amenaza.
De este modo, aconsejó la instalación de sistemas de copias de seguridad y métodos de restauración de datos, “con lo cual la empresa podrá almacenar toda su información en un espacio seguro y diferente de los servidores expuestos, para el caso de un desastre natural o ataques cibernéticos que puedan comprometer la continuidad de los servicios corporativos”.
DATOS
– En el 2020, Perú sufrió más de 28.2 millones de asaltos cibernéticos. En total, América Latina padeció más de 654 millones de embestidas virtuales en aquel año, según Kaspersky.
– De acuerdo con una encuesta que realizó LinkedIn en 2021, solo el 27% de los trabajadores confía en la ciberresilencia que desarrolla su organización.


Notas de Prensa
Electrocentro obtiene certificado azul de la autoridad nacional del agua por su compromiso con el uso eficiente del recurso hídrico
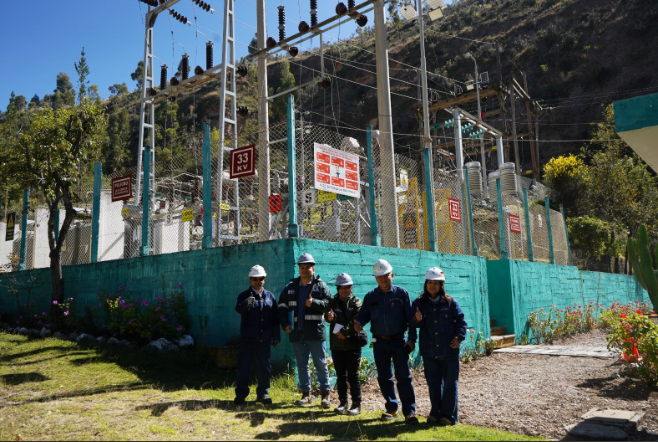

Empresa se convierte en la primera del Grupo Distriluz en alcanzar este reconocimiento, tras implementar proyectos de eficiencia energética y forestación en la Central Hidroeléctrica Huarisca, en Junín.
Electrocentro obtuvo el Certificado Azul, otorgado por la Autoridad Nacional del Agua (ANA), en reconocimiento a su compromiso con el uso eficiente y responsable del recurso hídrico, la conservación ambiental y el trabajo conjunto con las comunidades. Este importante logro posiciona a la empresa como referente en sostenibilidad dentro del sector eléctrico.
Mediante Resolución Jefatural N.° 0257-2026-ANA, del 12 de octubre de 2026, la ANA reconoció a Electrocentro como una empresa hidricamente responsable y solidaria, tras verificar el cumplimiento de los compromisos ambientales desarrollados en la Central Hidroeléctrica Huarisca, ubicada en el distrito de Ahuac, provincia de Chupaca, región Junín.
Uno de los principales resultados fue la implementación de 22 reflectores solares LED de alta eficiencia energética, alimentados mediante paneles solares y baterías autónomas, que reemplazaron el sistema de iluminación convencional de la central hidroeléctrica. Esta iniciativa permitió alcanzar un ahorro estimado de 22008 metros cúbicos de agua al año, además de reducir el consumo de energía eléctrica convencional.
Asimismo, a través del proyecto Bosque de Vida en Huarisca, Electrocentro impulsó la forestación con 2000 plantones de pino, en coordinación con la comunidad campesina de Huarisca, promoviendo la conservación de los ecosistemas, la protección de fuentes de agua y la sensibilización ambiental. La iniciativa benefició directamente a 58 personas e indirectamente a otras 308.
Manuel Igreda, jefe de Seguridad, Salud en el Trabajo y Medio Ambiente de Electrocentro destacó que este reconocimiento constituye un importante avance institucional, al convertirse en la primera empresa eléctrica del Grupo Distriluz en obtener el Certificado Azul.
“Estamos muy contentos de haber obtenido este nuevo reconocimiento ambiental. Es un logro importante que refleja nuestro compromiso con el uso eficiente del agua y el trabajo conjunto con las comunidades. Este resultado es posible gracias al esfuerzo de todos los trabajadores de Electrocentro”, manifestó.
El funcionario resaltó, además, que la empresa continuará fortaleciendo sus acciones ambientales. En coordinación con la comunidad de Huarisca, se proyecta la siembra de otros 2000 plantones de pino, adicionales a los ya establecidos, con el propósito de contribuir a la conservación de los recursos naturales.
El Certificado Azul, otorgado por un periodo de 12 meses, se suma a los avances de Electrocentro en gestión ambiental, entre ellos la segunda estrella del programa Huella de Carbono Perú y el cumplimiento de las dos etapas de ecoeficiencia, reafirmando su compromiso con una operación cada vez más sostenible.
Con este reconocimiento, Electrocentro fortalece su liderazgo en responsabilidad ambiental y ratifica su decisión de continuar desarrollando proyectos que contribuyan al cuidado del agua, la protección del medio ambiente y el bienestar de las comunidades de su ámbito de influencia.
Notas de Prensa
Kuntur Pump GROUP anuncia inversión de S/ 10 millones en nueva planta industrial tras proyectar un incremento de significativo en su facturación anual
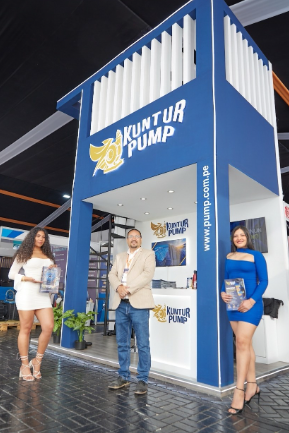
● La compañía peruana especializada en sistemas de bombeo para el sector minero expande su presencia regional con exportaciones a Colombia,Chile Bolivia y Cuba.
● La nueva sede de 3,000 m² en Puente Piedra fortalecerá su capacidad de producción y desarrollo tecnológico.
En el marco de la Convención Minero Industrial- MECAMIN 2026’’, la compañía peruana Kuntur Pump, especializada en la fabricación y mantenimiento de equipos de bombeo para minería, anunció un sólido balance de crecimiento y su plan estratégico de expansión para los próximos meses.
Carlos Peña, gerente de Operaciones de Kuntur Pump, destacó que la compañía proyecta cerrar el presente ejercicio con un incremento en su facturación de 35% en comparación con el año anterior. Este desempeño extraordinario ha impulsado la decisión de ejecutar un plan de inversión de aproximadamente 10 millones de soles destinado a la construcción y equipamiento de una nueva planta industrial en Lima.
El nuevo proyecto industrial, que se desarrollará en un plazo de seis meses, contempla una infraestructura de 3,000 m² ubicada en la zona industrial de Puente Piedra, la cual asumirá el rol de sede matriz.
«Este crecimiento atípico y sumamente positivo nos permite realizar inversiones de gran envergadura en infraestructura y tecnología. La nueva planta concentrará toda la fabricación de componentes y producción netamente, mientras que nuestras instalaciones actuales de 1,500 m² quedarán destinadas exclusivamente al ensamblaje final y a los ensayos de control de calidad», explicó Carlos Peña durante su participación en MECAMIN 2026.
Actualmente, Kuntur Pump cuenta con un equipo de 60 colaboradores entre personal operativo y administrativo, apoyados por una red de instalaciones que incluye su planta operativa en Ensenada y un almacén logístico de 500 m² en Trapiche.
Confianza del sector e internacionalización
La propuesta de valor de la firma se basa en la confiabilidad, la mejora de aleaciones frente a los estándares de fabricantes internacionales y un riguroso control de calidad en cada etapa del proceso, desde la fundición y mecanizado hasta las pruebas de rendimiento antes de la entrega a mina.
Esta rigurosidad técnica ha consolidado la presencia de Kuntur Pump entre los principales grupos mineros que operan en el país.Asimismo, la empresa ha consolidado su proceso de internacionalización abasteciendo a mercados clave en la región: Operaciones en Colombia (Medellín) y Bolivia .en Centroamérica, con la provisión de equipos para la operación de en Cuba.
ESET analiza cómo las notificaciones de brechas de datos ofrecen cada vez menos información a las víctimas y advierte que esas omisiones pueden influir en las medidas de cuidado que tomen después.
Las brechas de datos reportadas públicamente alcanzaron un máximo histórico en Estados Unidos durante 2025, con más de 3.300 incidentes registrados y cerca de 295 millones de notificaciones enviadas a las víctimas. Sin embargo, apenas una cuarta parte (24%) incluía detalles sobre el vector de ataque, la proporción más baja registrada por la organización. ESET Latinoamérica, compañía líder en detección proactiva de amenazas, advierte que esta falta de información supone una mala noticia para consumidores, empresas y responsables de formular políticas públicas ya que falta de detalles impide comprender el verdadero nivel de exposición al riesgo o adoptar medidas efectivas para limitar las consecuencias y, posiblemente, evitar que algo similar vuelva a ocurrir.
“Existen muchos motivos por los que una organización afectada por una brecha puede mostrarse reacia, o simplemente no estar en condiciones, de compartir todos los detalles de un incidente. Los equipos de comunicación de crisis pueden querer informar cuanto antes a los clientes una vez que la noticia sale a la luz, para proteger la reputación de la organización y evitar especulaciones perjudiciales. Sin embargo, es posible que todavía no conozcan el panorama completo.”, comenta Rodrigo Alvarez, Investigador de Seguridad Informática de ESET Latinoamérica.
La información sobre qué datos fueron comprometidos y de qué manera puede tardar semanas o incluso meses en determinarse, especialmente cuando se trata de grandes volúmenes de información. Además, remarcan desde ESET, una divulgación más amplia pudiera ayudar a otros actores maliciosos, por ejemplo, al revelar el camino utilizado para el ataque o debilidades defensivas, o incluso al propio atacante si sigue presente en la red. Por esto es posible que cierta información se retenga temporalmente. También existen razones de carácter financiero, ya que compartir demasiada información podría afectar el valor de las acciones de una empresa, su reputación o su ventaja competitiva.
Por otro lado, el lenguaje utilizado en estas notificaciones puede resultar confuso. Si el mensaje indica que los datos fueron «accedidos», no necesariamente significa que hayan sido robados o extraídos. Asimismo, que una empresa afirme que no encontró «evidencia de uso indebido» no garantiza que no haya existido. Del mismo modo, si una empresa indica que «podrías haber sido afectado», eso no significa que los datos estén entre los comprometidos, aunque se recomienda actuar con cautela.
Frente a una filtración, los detalles de información que necesitan conocer las víctimas, son:
- Si los datos fueron únicamente accedidos o efectivamente extraídos (aunque lo más prudente es asumir el peor escenario hasta que se confirme lo contrario).
- Qué datos fueron comprometidos, ya que esto determinará las medidas que se deban tomar, como cambiar contraseñas, contactar al banco o reemplazar tarjetas.
- Conocer cuándo ocurrió el incidente y cuánto tiempo duró, ya que esto puede ayudar a identificar actividades sospechosas en las cuentas afectadas.
- Qué recomendaciones específicas está proporcionando la organización afectada.
En cualquier caso, el primer paso debe ser contactar directamente a la organización supuestamente afectada. Contactar a la empresa por sus canales oficiales y verificar la información por cuenta propia, no responder ni hacer clic en case de recibir alguna notificación, ya que podría ser la continuación de una estafa.
Una vez que se confirmen que la notificación es legítima, ESET recomienda solicitar a la organización más detalles si estos no se han proporcionado. Luego, considerar las siguientes medidas, dependiendo del tipo de información comprometida:
- Datos personales como correo electrónico, dirección física, nombre o número de teléfono: mantenerse alerta frente a correos, mensajes o llamadas de phishing posteriores. No hacer clic en enlaces ni compartir información sin verificar previamente la autenticidad del contacto.
- Datos médicos o información de cuentas de clientes: Al obtener información confidencial, es importante prestar atención a intentos de phishing más personalizados.
- Nombres de usuario y contraseñas: cambiar inmediatamente las credenciales de la cuenta afectada y de cualquier otra cuenta donde se haya reutilizado la misma contraseña. Activar la autenticación multifactor (MFA o 2FA) para añadir una capa adicional de protección.
- Datos bancarios o de tarjetas de pago: contactar al banco o proveedor de la tarjeta para informar lo ocurrido. Solicitar el reemplazo de la tarjeta si corresponde y supervisar las cuentas en busca de actividad sospechosa.
- Documentos de identidad emitidos por organismos gubernamentales, como documentos nacionales de identidad, cédulas, pasaportes o licencias de conducir: seguir las recomendaciones de la entidad emisora. Dependiendo del caso, puede ser necesario solicitar un reemplazo o reportar un posible uso indebido.
- Información financiera y de identidad: monitorear las cuentas, comunicarse con las instituciones financieras correspondientes, cambiar las credenciales de acceso si fuera necesario y considerar las herramientas de protección contra el fraude disponibles según el país de residencia.
Muchas organizaciones afectadas por una brecha ofrecen servicios gratuitos de monitoreo crediticio u otras herramientas de protección durante un período determinado. Sin embargo, la disponibilidad de estas soluciones varía según el país. Los servicios de monitoreo crediticio alertan cuando se producen cambios en el historial crediticio o actividad financiera que podrían indicar un intento de fraude o robo de identidad. Además, en algunos países existen mecanismos para restringir temporalmente la apertura de nuevas líneas de crédito o registrar alertas por posible fraude de identidad, aunque su disponibilidad depende de la normativa local.
Si los datos financieros o de identidad quedaron expuestos, desde ESET aconsejan:
- Revisar periódicamente las cuentas bancarias y tarjetas.
- Activar alertas de transacciones cuando estén disponibles.
- Consultar periódicamente el historial crediticio mediante los organismos o burós correspondientes.
- Reportar cualquier actividad fraudulenta a las autoridades o entidades competentes.
“A medida que aumentan las organizaciones con las que compartimos nuestros datos y los atacantes perfeccionan sus técnicas para comprometerlas, las probabilidades de recibir una notificación de brecha de datos seguirán creciendo. Pero eso no significa que deba convertirse en una catástrofe. Mantenerse alerta e informado sigue siendo una de las mejores formas de reducir el riesgo de sufrir fraudes posteriores.”, concluye Alvarez de ESET.
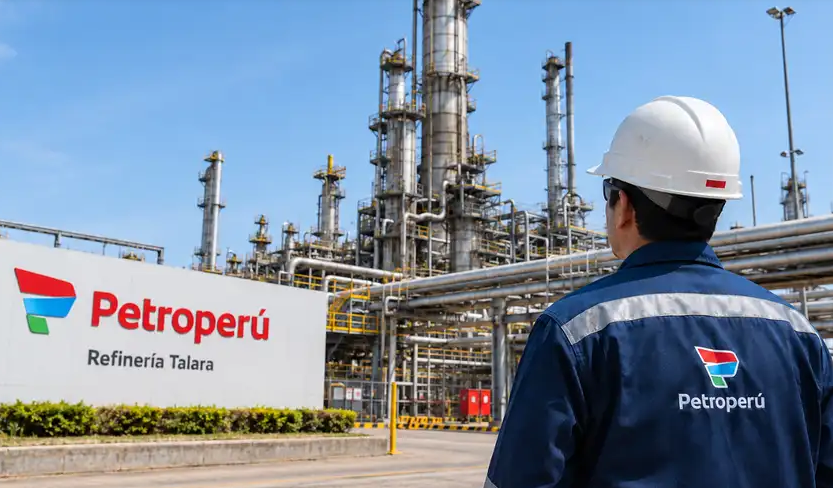
Petroperú prevé ahorrar US$180 millones con petróleo ecuatoriano, pero Talara aún opera al 64% de su capacidad

Precio de los combustibles se dispara: gasolina aumenta hasta S/ 7 y crece la demanda de GLP
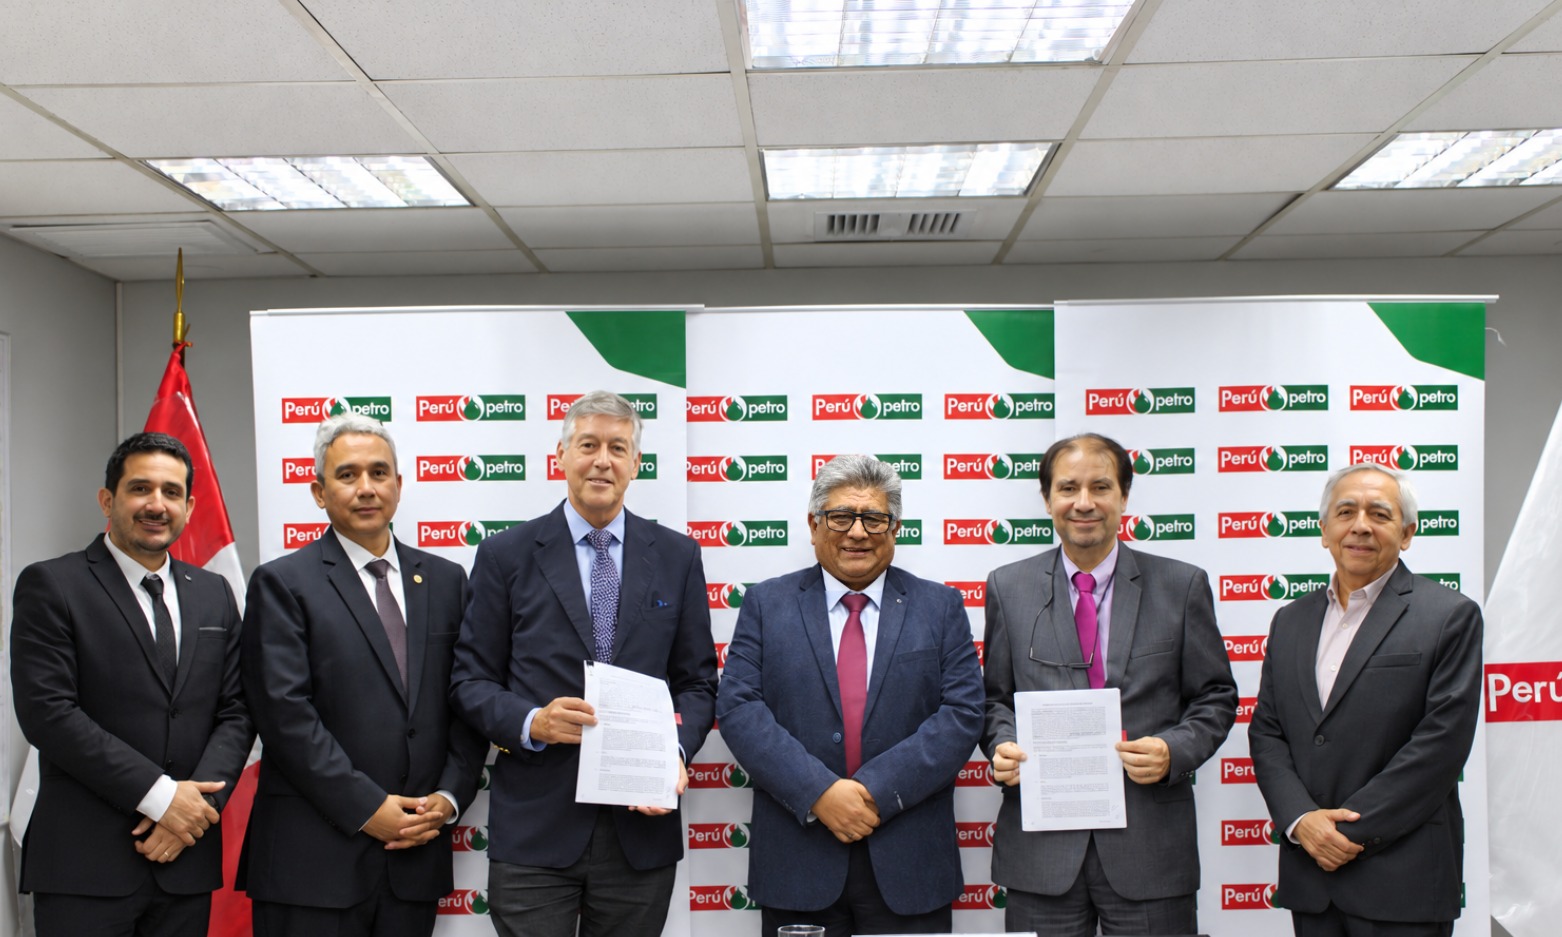
Perupetro y consorcio suscriben convenio de evaluación técnica para ampliar conocimiento de Cuenca Marañón
Siete Regiones: subsanan las nueve observaciones de Osinergmin y fijan el 15 de octubre como plazo para firmar la adenda [VIDEO]

Más de US$500 millones para llevar gas natural a siete regiones
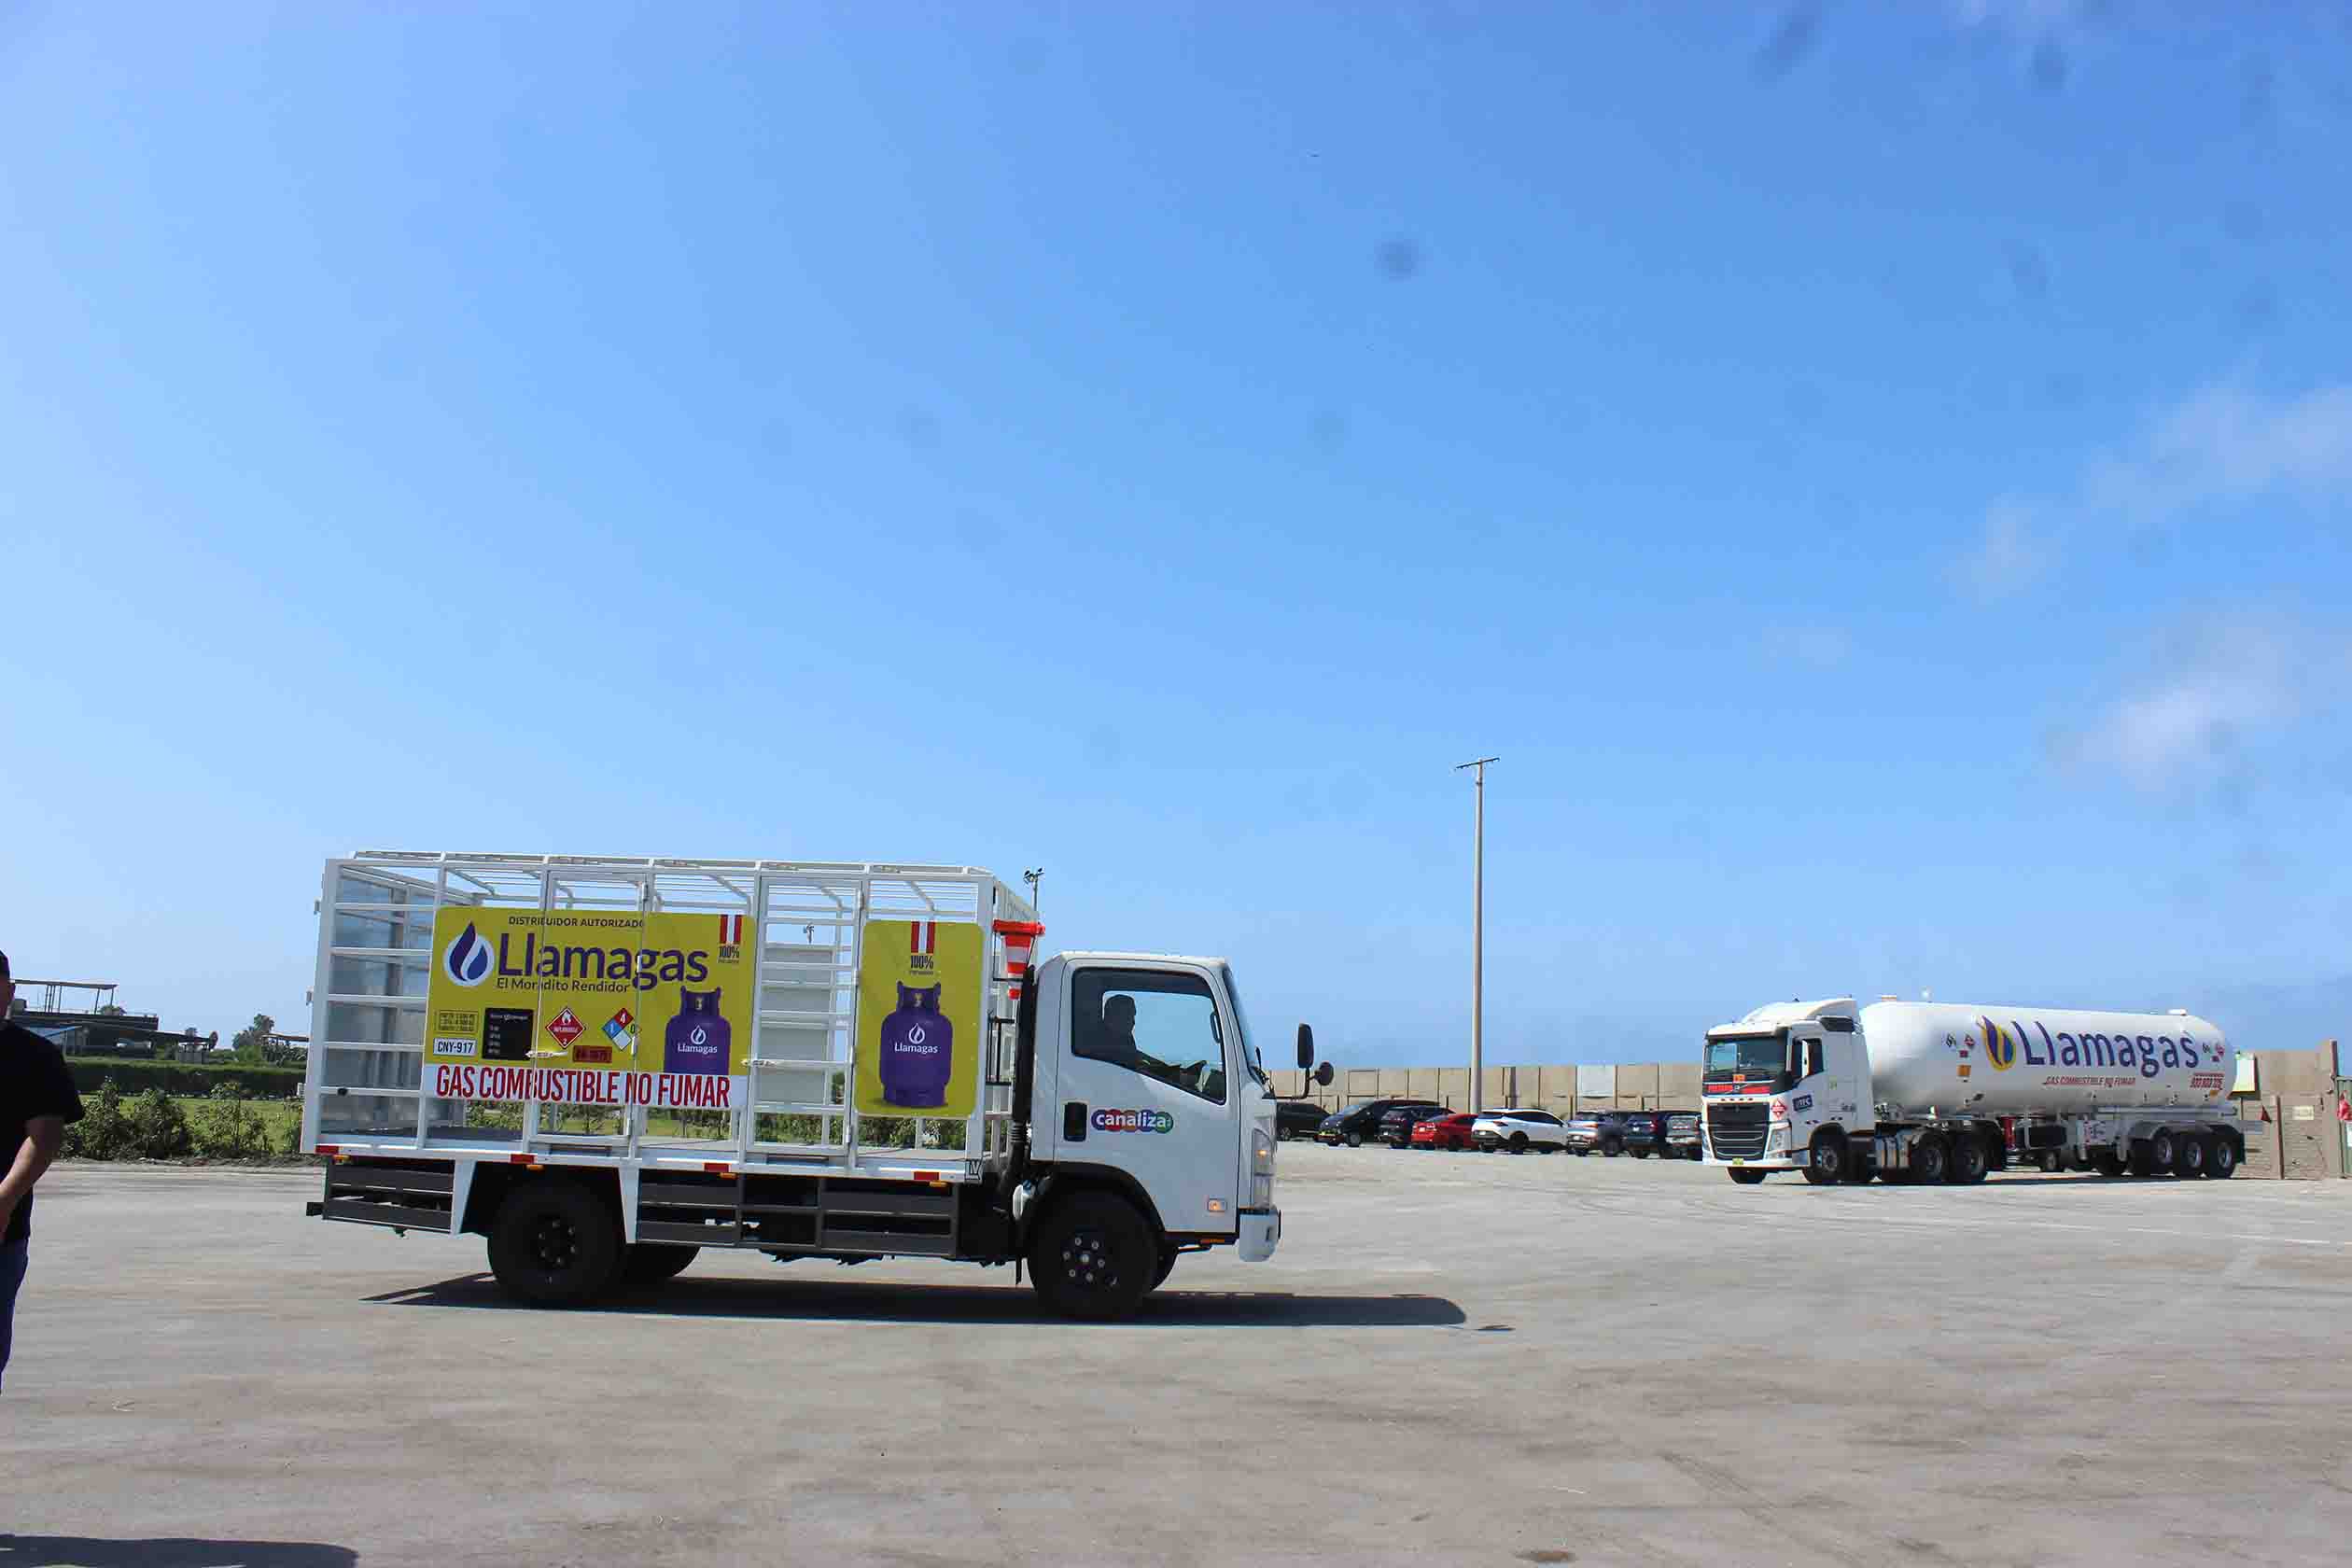
Llamagas refuerza su flota y apuesta por mayor seguridad en el transporte de GLP


-

 Combustible4 días ago
Petroperú reporta mejores resultados financieros, pero sindicato cuestiona el papel de ProInversión
-
 GLP4 días ago
Plantean construir nuevas esferas de almacenamiento de GLP fuera de Lima ante el riesgo de El Niño
-
 Hidrocarburos6 días ago
Petroperú asumirá el 100% de participación en el Lote 192 tras cambio contractual
-
 Notas de Prensa4 días ago
Jóvenes peruanos buscan humanizar la inteligencia artificial para enfrentar la soledad y la desconexión social
-
 Gas Natural6 días ago
Promigas Perú presentará informe sobre el panorama y los retos del gas natural en el país durante 2026
-
 Gas Natural6 días ago
Gas natural en el Perú: entre las cifras, las exportaciones y el desafío de la masificación
-
 Gas Natural5 días ago
Promigas Perú invirtió más de US$ 700 millones en el norte y plantea ampliar el acceso al gas natural
-
 Notas de Prensa4 días ago
¿Comprarás disfraces o entradas para Halloween? Cuidado con estas estafas