
Notas de Prensa
Especialistas advierten desafíos regulatorios de la Ley N° 32249 para generadores, distribuidoras y consumidores


La reciente modificación de la Ley N° 28832 mediante la Ley N° 32249, ha encendido el debate sobre el futuro del sector eléctrico, ya que de no corregirse ciertos artículos podría generarse distorsiones en la competencia, incrementos en tarifas y riesgos para la sostenibilidad de las inversiones.
En la reciente conferencia “Expo Energía Perú 2025”, se ofreció un debate sobre la Ley N° 32249, la cual introduce cambios en los procesos de licitación para el suministro de electricidad, y que busca modernizar el sector y promover la eficiencia. Sin embargo, varios artículos han generado críticas entre los actores del mercado. Por ejemplo, uno de ellos es el Artículo 16.3, el cual precisa que se limita la posibilidad de licitar contratos de largo plazo con generación existente.
Para María Teresa Quiñones, socia de QA Legal, esta Ley restringe la competencia y puede elevar los costos para el usuario final. La medida podría desincentivar la participación de generadores consolidados y favorecer únicamente proyectos nuevos, restando flexibilidad al sistema. En esa línea, Andrés Romero, socio director de Valgesta Nueva Energía; y Orlando Mercado, gerente de asuntos externos de Orygen Perú, coinciden en que la segmentación por bloques horarios podría dificultar la obtención de tarifas eficientes de 24 horas, afectando la eficiencia tarifaria y la seguridad del sistema.
Asimismo, el mayor margen de intervención otorgado a OSINERGMIN genera incertidumbre sobre los límites de su actuación, lo que podría traducirse en cambios abruptos de reglas y menor seguridad jurídica para las inversiones.
Riesgos al cumplimiento de contratos existentes:
La modificación de la Ley N° 28832 mediante la Ley N° 32249 afectaría a los contratos existentes y genearía incertidumbre regulatoria, considerando que también podría desencadenar litigios y frenar inversiones. “El traslado de riesgos y costos a las distribuidoras, que no pueden decidir libremente cuándo y cómo contratar, podría terminar impactando al usuario final, ya que la distribuidora traslada el costo al usuario”, agregó Tatiana Lozada, gerente de asuntos regulatorios de Pluz Energía.
Por su parte, Roberto Santivañez, socio de Santivañez Abogados, advirtió que el reglamento podría enfrentar cuestionamientos legales si no se ajusta a la Ley de Concesiones Eléctricas, recordando que el mercado mayorista de electricidad es el más competitivo del país.
En este aspecto, los empresarios del sector eléctrico insisten en la necesidad de mantener la flexibilidad contractual y respetar los acuerdos vigentes, para no generar sobrecostos ni inseguridad
jurídica. Advierten también que la restricción a la participación de generadoras existentes en licitaciones de largo plazo, puede reducir la competencia y elevar tarifas, debido a que al reducir competidores a largo plazo no se logra el objetivo de tener una tarifa más eficiente.
La discusión sobre la “Reglamentación de la Ley N° 32249 que modificó la Ley 28832 en aspectos relacionados con las licitaciones para el suministro de electricidad”, evidenció la necesidad de una reglamentación que equilibre la promoción de nuevas inversiones, la protección de los contratos existentes y la eficiencia tarifaria, reflexionando que es fundamental mantener espacios de diálogo con las autoridades para construir un reglamento útil y sostenible”.
La Expo Energía Perú 2025 se consolida así como un espacio clave para el debate técnico y la construcción de consensos en torno al futuro energético del país, en un momento de profundas transformaciones y retos regulatorios.


Notas de Prensa
Electrocentro obtiene certificado azul de la autoridad nacional del agua por su compromiso con el uso eficiente del recurso hídrico
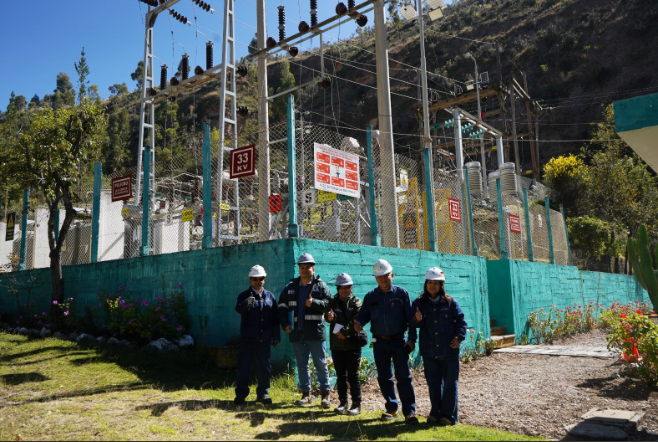

Empresa se convierte en la primera del Grupo Distriluz en alcanzar este reconocimiento, tras implementar proyectos de eficiencia energética y forestación en la Central Hidroeléctrica Huarisca, en Junín.
Electrocentro obtuvo el Certificado Azul, otorgado por la Autoridad Nacional del Agua (ANA), en reconocimiento a su compromiso con el uso eficiente y responsable del recurso hídrico, la conservación ambiental y el trabajo conjunto con las comunidades. Este importante logro posiciona a la empresa como referente en sostenibilidad dentro del sector eléctrico.
Mediante Resolución Jefatural N.° 0257-2026-ANA, del 12 de octubre de 2026, la ANA reconoció a Electrocentro como una empresa hidricamente responsable y solidaria, tras verificar el cumplimiento de los compromisos ambientales desarrollados en la Central Hidroeléctrica Huarisca, ubicada en el distrito de Ahuac, provincia de Chupaca, región Junín.
Uno de los principales resultados fue la implementación de 22 reflectores solares LED de alta eficiencia energética, alimentados mediante paneles solares y baterías autónomas, que reemplazaron el sistema de iluminación convencional de la central hidroeléctrica. Esta iniciativa permitió alcanzar un ahorro estimado de 22008 metros cúbicos de agua al año, además de reducir el consumo de energía eléctrica convencional.
Asimismo, a través del proyecto Bosque de Vida en Huarisca, Electrocentro impulsó la forestación con 2000 plantones de pino, en coordinación con la comunidad campesina de Huarisca, promoviendo la conservación de los ecosistemas, la protección de fuentes de agua y la sensibilización ambiental. La iniciativa benefició directamente a 58 personas e indirectamente a otras 308.
Manuel Igreda, jefe de Seguridad, Salud en el Trabajo y Medio Ambiente de Electrocentro destacó que este reconocimiento constituye un importante avance institucional, al convertirse en la primera empresa eléctrica del Grupo Distriluz en obtener el Certificado Azul.
“Estamos muy contentos de haber obtenido este nuevo reconocimiento ambiental. Es un logro importante que refleja nuestro compromiso con el uso eficiente del agua y el trabajo conjunto con las comunidades. Este resultado es posible gracias al esfuerzo de todos los trabajadores de Electrocentro”, manifestó.
El funcionario resaltó, además, que la empresa continuará fortaleciendo sus acciones ambientales. En coordinación con la comunidad de Huarisca, se proyecta la siembra de otros 2000 plantones de pino, adicionales a los ya establecidos, con el propósito de contribuir a la conservación de los recursos naturales.
El Certificado Azul, otorgado por un periodo de 12 meses, se suma a los avances de Electrocentro en gestión ambiental, entre ellos la segunda estrella del programa Huella de Carbono Perú y el cumplimiento de las dos etapas de ecoeficiencia, reafirmando su compromiso con una operación cada vez más sostenible.
Con este reconocimiento, Electrocentro fortalece su liderazgo en responsabilidad ambiental y ratifica su decisión de continuar desarrollando proyectos que contribuyan al cuidado del agua, la protección del medio ambiente y el bienestar de las comunidades de su ámbito de influencia.
Notas de Prensa
Kuntur Pump GROUP anuncia inversión de S/ 10 millones en nueva planta industrial tras proyectar un incremento de significativo en su facturación anual
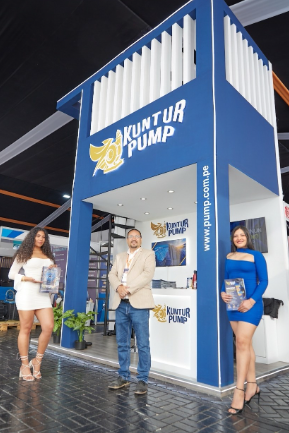
● La compañía peruana especializada en sistemas de bombeo para el sector minero expande su presencia regional con exportaciones a Colombia,Chile Bolivia y Cuba.
● La nueva sede de 3,000 m² en Puente Piedra fortalecerá su capacidad de producción y desarrollo tecnológico.
En el marco de la Convención Minero Industrial- MECAMIN 2026’’, la compañía peruana Kuntur Pump, especializada en la fabricación y mantenimiento de equipos de bombeo para minería, anunció un sólido balance de crecimiento y su plan estratégico de expansión para los próximos meses.
Carlos Peña, gerente de Operaciones de Kuntur Pump, destacó que la compañía proyecta cerrar el presente ejercicio con un incremento en su facturación de 35% en comparación con el año anterior. Este desempeño extraordinario ha impulsado la decisión de ejecutar un plan de inversión de aproximadamente 10 millones de soles destinado a la construcción y equipamiento de una nueva planta industrial en Lima.
El nuevo proyecto industrial, que se desarrollará en un plazo de seis meses, contempla una infraestructura de 3,000 m² ubicada en la zona industrial de Puente Piedra, la cual asumirá el rol de sede matriz.
«Este crecimiento atípico y sumamente positivo nos permite realizar inversiones de gran envergadura en infraestructura y tecnología. La nueva planta concentrará toda la fabricación de componentes y producción netamente, mientras que nuestras instalaciones actuales de 1,500 m² quedarán destinadas exclusivamente al ensamblaje final y a los ensayos de control de calidad», explicó Carlos Peña durante su participación en MECAMIN 2026.
Actualmente, Kuntur Pump cuenta con un equipo de 60 colaboradores entre personal operativo y administrativo, apoyados por una red de instalaciones que incluye su planta operativa en Ensenada y un almacén logístico de 500 m² en Trapiche.
Confianza del sector e internacionalización
La propuesta de valor de la firma se basa en la confiabilidad, la mejora de aleaciones frente a los estándares de fabricantes internacionales y un riguroso control de calidad en cada etapa del proceso, desde la fundición y mecanizado hasta las pruebas de rendimiento antes de la entrega a mina.
Esta rigurosidad técnica ha consolidado la presencia de Kuntur Pump entre los principales grupos mineros que operan en el país.Asimismo, la empresa ha consolidado su proceso de internacionalización abasteciendo a mercados clave en la región: Operaciones en Colombia (Medellín) y Bolivia .en Centroamérica, con la provisión de equipos para la operación de en Cuba.
ESET analiza cómo las notificaciones de brechas de datos ofrecen cada vez menos información a las víctimas y advierte que esas omisiones pueden influir en las medidas de cuidado que tomen después.
Las brechas de datos reportadas públicamente alcanzaron un máximo histórico en Estados Unidos durante 2025, con más de 3.300 incidentes registrados y cerca de 295 millones de notificaciones enviadas a las víctimas. Sin embargo, apenas una cuarta parte (24%) incluía detalles sobre el vector de ataque, la proporción más baja registrada por la organización. ESET Latinoamérica, compañía líder en detección proactiva de amenazas, advierte que esta falta de información supone una mala noticia para consumidores, empresas y responsables de formular políticas públicas ya que falta de detalles impide comprender el verdadero nivel de exposición al riesgo o adoptar medidas efectivas para limitar las consecuencias y, posiblemente, evitar que algo similar vuelva a ocurrir.
“Existen muchos motivos por los que una organización afectada por una brecha puede mostrarse reacia, o simplemente no estar en condiciones, de compartir todos los detalles de un incidente. Los equipos de comunicación de crisis pueden querer informar cuanto antes a los clientes una vez que la noticia sale a la luz, para proteger la reputación de la organización y evitar especulaciones perjudiciales. Sin embargo, es posible que todavía no conozcan el panorama completo.”, comenta Rodrigo Alvarez, Investigador de Seguridad Informática de ESET Latinoamérica.
La información sobre qué datos fueron comprometidos y de qué manera puede tardar semanas o incluso meses en determinarse, especialmente cuando se trata de grandes volúmenes de información. Además, remarcan desde ESET, una divulgación más amplia pudiera ayudar a otros actores maliciosos, por ejemplo, al revelar el camino utilizado para el ataque o debilidades defensivas, o incluso al propio atacante si sigue presente en la red. Por esto es posible que cierta información se retenga temporalmente. También existen razones de carácter financiero, ya que compartir demasiada información podría afectar el valor de las acciones de una empresa, su reputación o su ventaja competitiva.
Por otro lado, el lenguaje utilizado en estas notificaciones puede resultar confuso. Si el mensaje indica que los datos fueron «accedidos», no necesariamente significa que hayan sido robados o extraídos. Asimismo, que una empresa afirme que no encontró «evidencia de uso indebido» no garantiza que no haya existido. Del mismo modo, si una empresa indica que «podrías haber sido afectado», eso no significa que los datos estén entre los comprometidos, aunque se recomienda actuar con cautela.
Frente a una filtración, los detalles de información que necesitan conocer las víctimas, son:
- Si los datos fueron únicamente accedidos o efectivamente extraídos (aunque lo más prudente es asumir el peor escenario hasta que se confirme lo contrario).
- Qué datos fueron comprometidos, ya que esto determinará las medidas que se deban tomar, como cambiar contraseñas, contactar al banco o reemplazar tarjetas.
- Conocer cuándo ocurrió el incidente y cuánto tiempo duró, ya que esto puede ayudar a identificar actividades sospechosas en las cuentas afectadas.
- Qué recomendaciones específicas está proporcionando la organización afectada.
En cualquier caso, el primer paso debe ser contactar directamente a la organización supuestamente afectada. Contactar a la empresa por sus canales oficiales y verificar la información por cuenta propia, no responder ni hacer clic en case de recibir alguna notificación, ya que podría ser la continuación de una estafa.
Una vez que se confirmen que la notificación es legítima, ESET recomienda solicitar a la organización más detalles si estos no se han proporcionado. Luego, considerar las siguientes medidas, dependiendo del tipo de información comprometida:
- Datos personales como correo electrónico, dirección física, nombre o número de teléfono: mantenerse alerta frente a correos, mensajes o llamadas de phishing posteriores. No hacer clic en enlaces ni compartir información sin verificar previamente la autenticidad del contacto.
- Datos médicos o información de cuentas de clientes: Al obtener información confidencial, es importante prestar atención a intentos de phishing más personalizados.
- Nombres de usuario y contraseñas: cambiar inmediatamente las credenciales de la cuenta afectada y de cualquier otra cuenta donde se haya reutilizado la misma contraseña. Activar la autenticación multifactor (MFA o 2FA) para añadir una capa adicional de protección.
- Datos bancarios o de tarjetas de pago: contactar al banco o proveedor de la tarjeta para informar lo ocurrido. Solicitar el reemplazo de la tarjeta si corresponde y supervisar las cuentas en busca de actividad sospechosa.
- Documentos de identidad emitidos por organismos gubernamentales, como documentos nacionales de identidad, cédulas, pasaportes o licencias de conducir: seguir las recomendaciones de la entidad emisora. Dependiendo del caso, puede ser necesario solicitar un reemplazo o reportar un posible uso indebido.
- Información financiera y de identidad: monitorear las cuentas, comunicarse con las instituciones financieras correspondientes, cambiar las credenciales de acceso si fuera necesario y considerar las herramientas de protección contra el fraude disponibles según el país de residencia.
Muchas organizaciones afectadas por una brecha ofrecen servicios gratuitos de monitoreo crediticio u otras herramientas de protección durante un período determinado. Sin embargo, la disponibilidad de estas soluciones varía según el país. Los servicios de monitoreo crediticio alertan cuando se producen cambios en el historial crediticio o actividad financiera que podrían indicar un intento de fraude o robo de identidad. Además, en algunos países existen mecanismos para restringir temporalmente la apertura de nuevas líneas de crédito o registrar alertas por posible fraude de identidad, aunque su disponibilidad depende de la normativa local.
Si los datos financieros o de identidad quedaron expuestos, desde ESET aconsejan:
- Revisar periódicamente las cuentas bancarias y tarjetas.
- Activar alertas de transacciones cuando estén disponibles.
- Consultar periódicamente el historial crediticio mediante los organismos o burós correspondientes.
- Reportar cualquier actividad fraudulenta a las autoridades o entidades competentes.
“A medida que aumentan las organizaciones con las que compartimos nuestros datos y los atacantes perfeccionan sus técnicas para comprometerlas, las probabilidades de recibir una notificación de brecha de datos seguirán creciendo. Pero eso no significa que deba convertirse en una catástrofe. Mantenerse alerta e informado sigue siendo una de las mejores formas de reducir el riesgo de sufrir fraudes posteriores.”, concluye Alvarez de ESET.
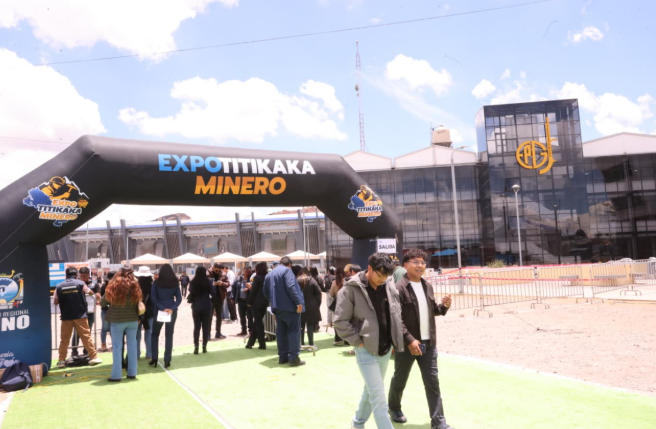
MINEM impulsa la actividad minera responsable en el sur del país en la Expo Titikaka Minero 2026
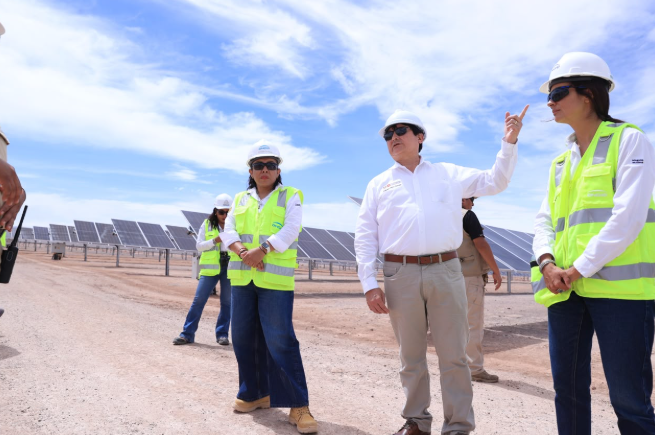
MINEM: Central Solar Expansión Intipampa fortalece la generación renovable en el sur del país
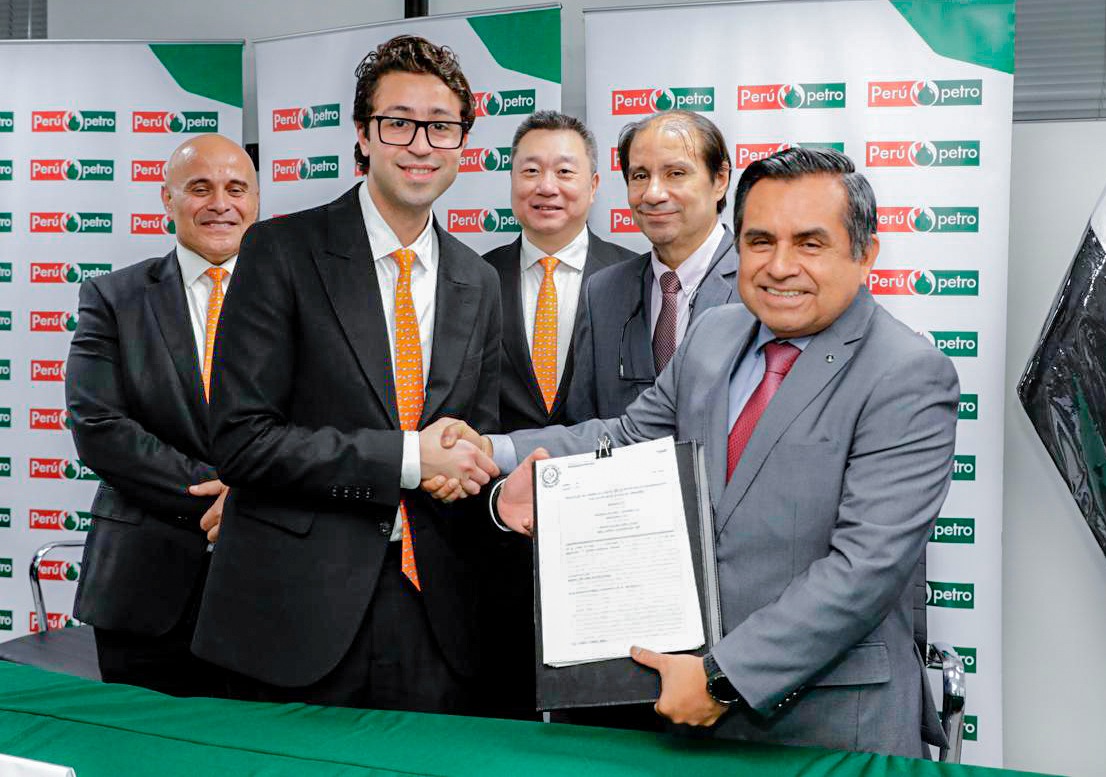
Perupetro suscribe modificación del contrato de licencia con Petroperú y Cheiron para reactivar Lote 192

Más de US$500 millones para llevar gas natural a siete regiones

Fiscalía investiga presuntos vínculos entre PetroPerú y Gunvor por posible caso de corrupción
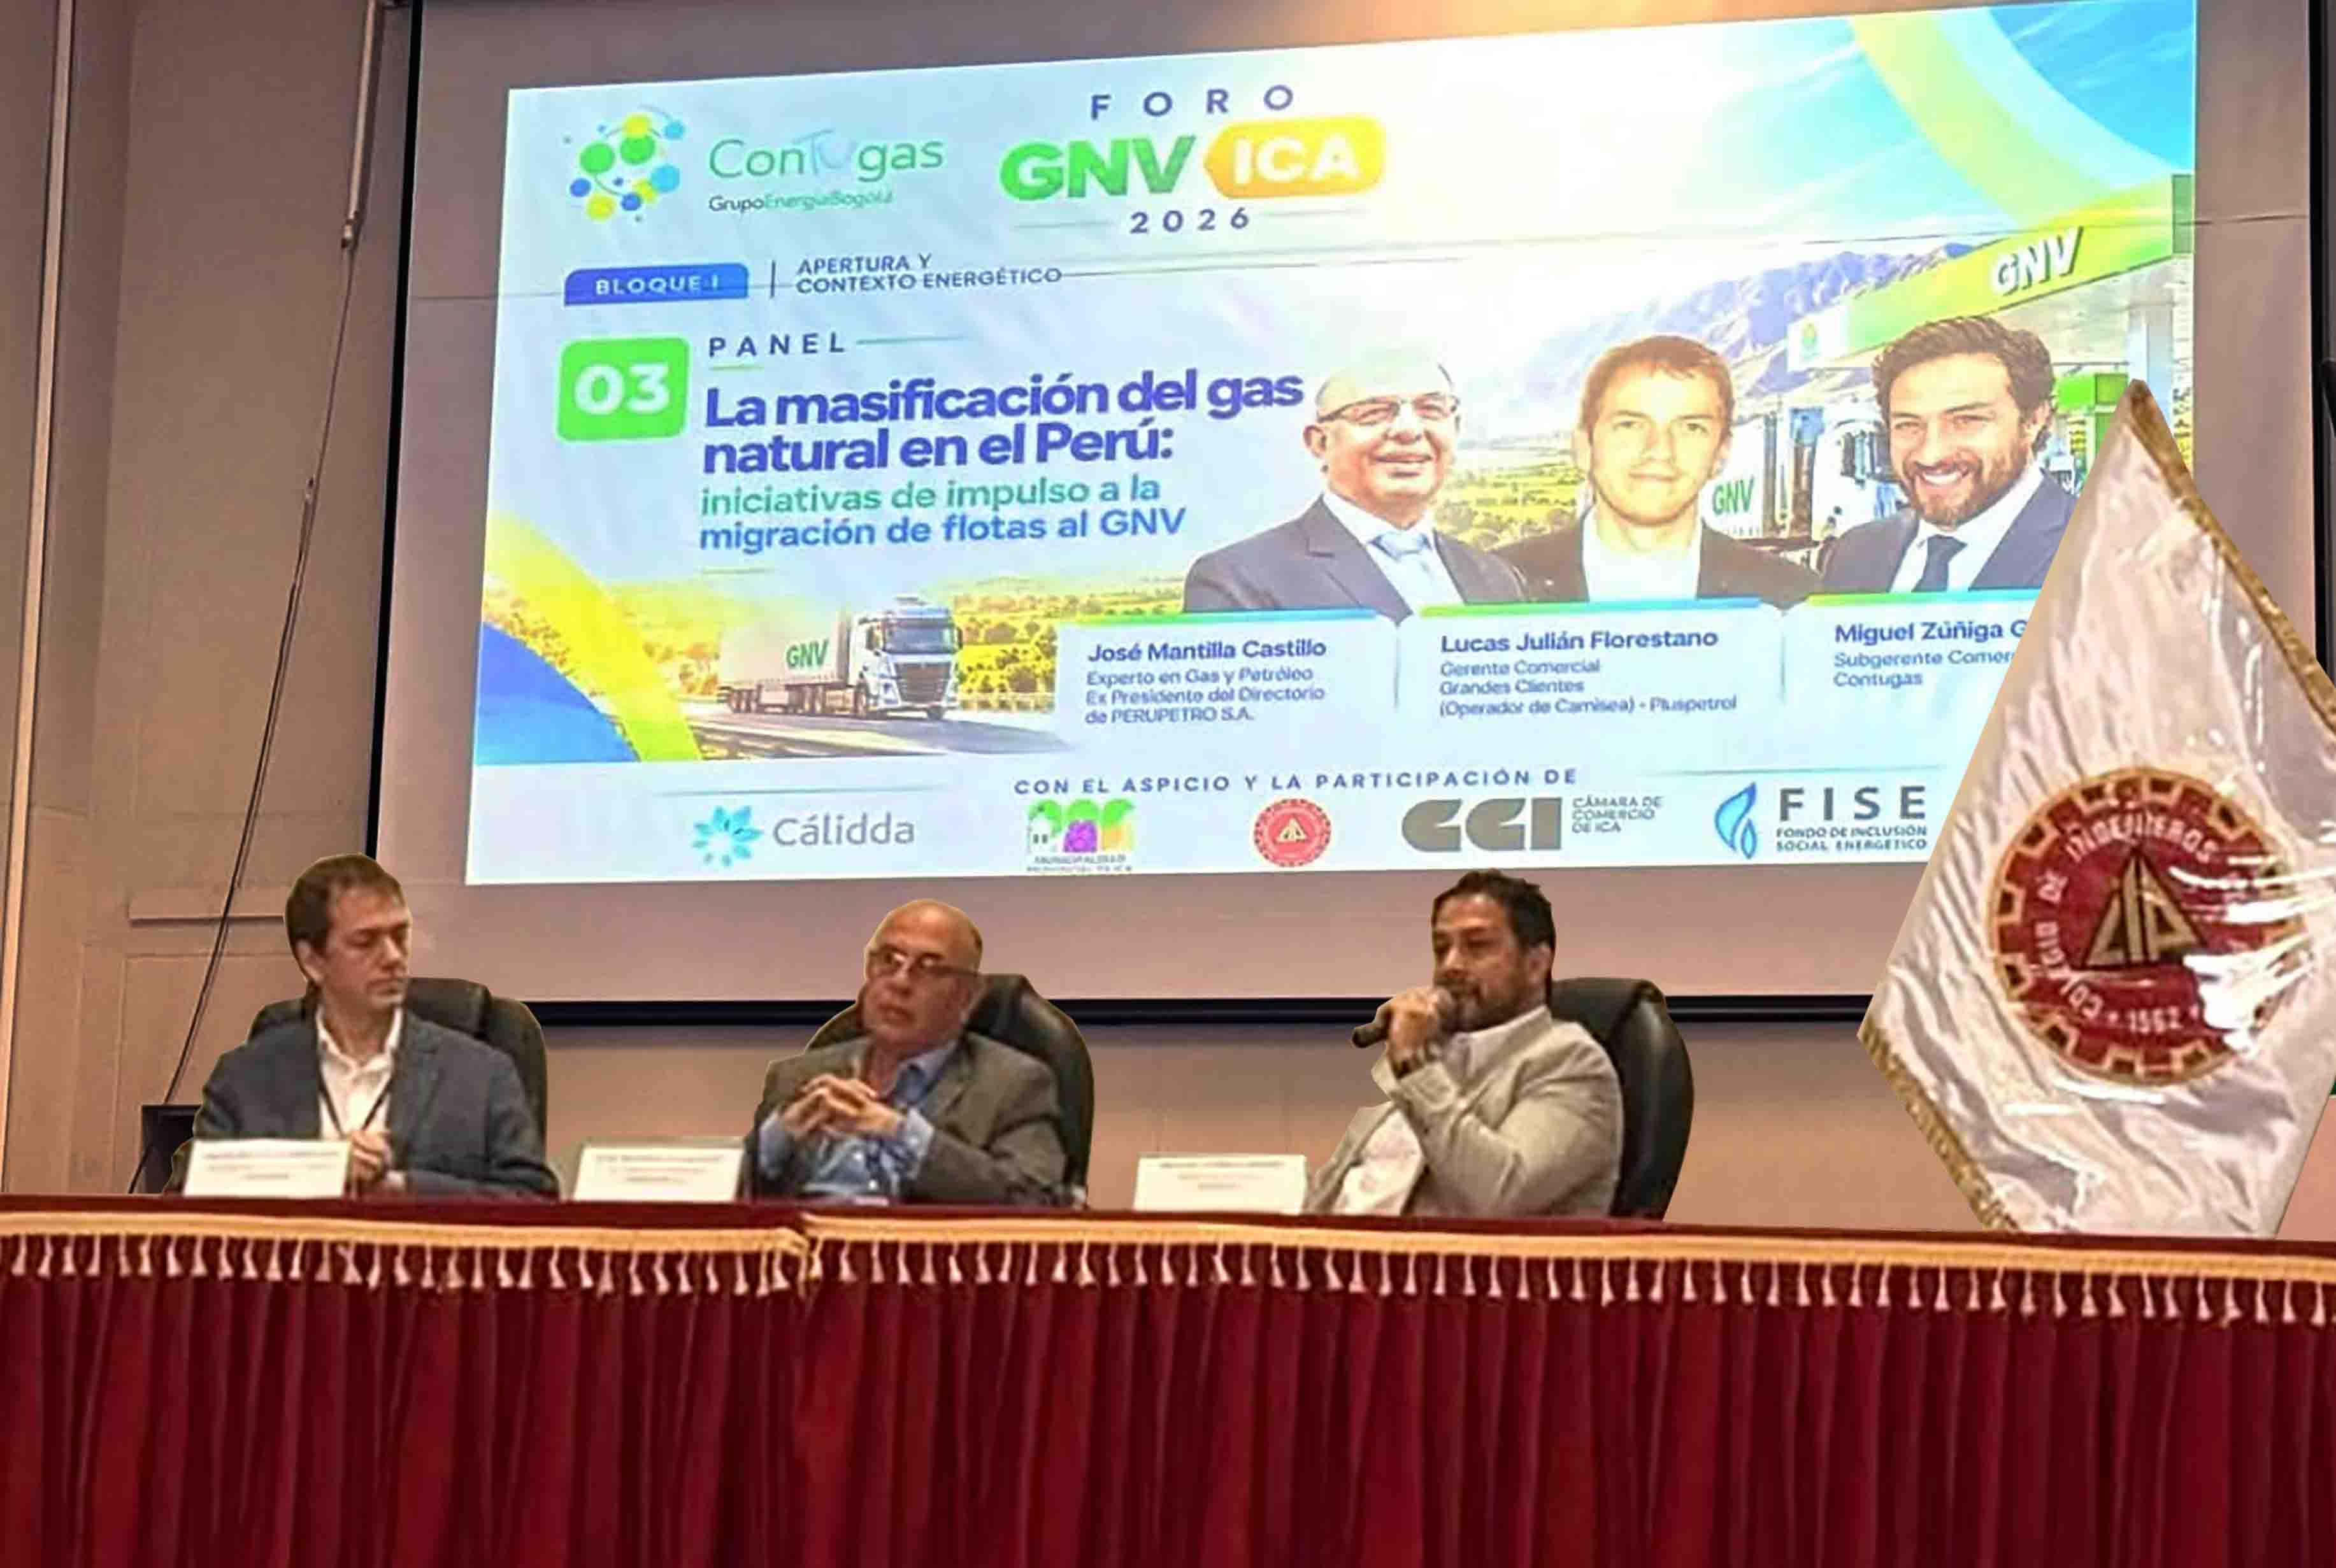
Ica reúne al sector energético para impulsar la migración de flotas al GNV


-

 Combustible5 días ago
Petroperú reporta mejores resultados financieros, pero sindicato cuestiona el papel de ProInversión
-
 GLP5 días ago
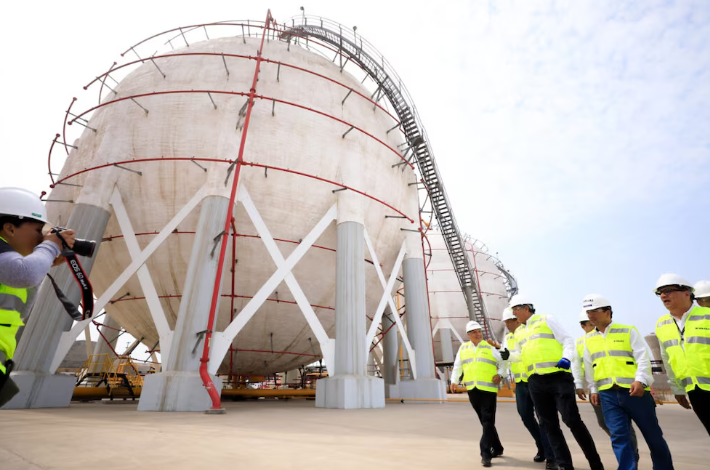
Plantean construir nuevas esferas de almacenamiento de GLP fuera de Lima ante el riesgo de El Niño
-
 Notas de Prensa5 días ago
Jóvenes peruanos buscan humanizar la inteligencia artificial para enfrentar la soledad y la desconexión social
-
 Notas de Prensa3 días ago
Cinco planes de misterio para Halloween en Lima, con tips de Yango para llegar a tiempo
-
 Notas de Prensa5 días ago
¿Comprarás disfraces o entradas para Halloween? Cuidado con estas estafas
-
 Notas de Prensa5 días ago
Gold Fields lleva nuevas jornadas de salud a comunidades de Hualgayoc
-
 GLP4 días ago
Vale FISE supera los 130 millones de canjes en todo el Perú
-

 Combustible4 días ago
FENPETROL saluda que Petroperú recupere el 100% del Lote 192 y demanda que el activo permanezca en la empresa