

Notas de Prensa
Subestaciones digitales de ABB destacan en evento de Osinergmin


En el marco del seminario “IEC 61850: Estado de arte para subestaciones digitales” organizado por el organismo regulador, ABB explicó el modelo de subestación digital que cumple con todas las exigencias de la IEC 61850, y las últimas tendencias e innovaciones para proteger la red ante caídas no previstas en el servicio.
El Ing. Julio Oliveira, gerente de tecnología de automatización de subestaciones de ABB en Brasil, expuso los beneficios de las subestaciones digitales en este evento que convocó a diferentes representantes de empresas del sistema eléctrico nacional.
Durante su intervención, el Ing. Oliveira aseveró que las empresas que operan en el sector energético buscan soluciones completas, confiables y de alto rendimiento que vayan de la mano con la optimización de costos.
El especialista advirtió que la base instalada en subestaciones de varios países de la región tiene muchos años en operación, lo que, sumado al crecimiento del sistema energético, hace que el servicio pueda volverse inestable, generando desconexiones ante alguna maniobra, lo cual origina pérdida del servicio de energía en zonas urbanas e industriales.
Comunicaciones rápidas
Oliveira resaltó la arquitectura de comunicaciones que poseen las subestaciones digitales. “Hay arquitecturas que tienen un solo anillo que integra el bus de procesos y el bus de estación y todas las señales pasan por ahí, lo cual hace que este formato sea pesado en la transmisión de datos y limitado en cuanto a extensiones futuras”, advirtió.
“Nosotros en ABB aplicamos un esquema de doble anillo, uno independiente para el bus de estación y otro para el bus de procesos. Esto hace que sea más ágil, la performance sea mejor, no hay demoras en el envío de información de punto a punto, eso es básicamente la diferencia”, acotó el especialista.
También recalco, “Hoy en día la tecnología de información es parte muy importante en la aplicación de subestaciones digitales por tratarse de arquitecturas de comunicación”.
El experto expuso como caso de referencia en la región, la primera subestación digital de América Latina, cuya ingeniería, desarrollo y puesta en servicio estuvo a cargo de ABB, en Juazeiro, al noreste de Brasil, y que cumple todas las exigencias de la IEC61850, una norma internacional que plantea una serie de requerimientos para que operen las subestaciones digitales.


Notas de Prensa
Después de décadas memorizando contraseñas, ¿por fin estamos cerca de dejarlas atrás?

La expansión de las passkeys, la biometría y la autenticación basada en hardware está llevando a las empresas a replantear una de las prácticas más antiguas de la vida digital. En un entorno marcado por el phishing, el robo de credenciales y la llegada de agentes de IA, proteger la identidad se está convirtiendo en una decisión estratégica de negocio
Mayúsculas, minúsculas, números, caracteres especiales. No repetir contraseñas. Cambiarlas periódicamente. No anotarlas. No compartirlas. Durante décadas, buena parte de la seguridad digital ha descansado sobre una premisa bastante frágil: que las personas sean capaces de crear, recordar y proteger una cantidad cada vez mayor de credenciales.
Pero esa lógica comienza a cambiar. En 2026, el camino hacia un mundo con menos contraseñas ha dejado de ser una promesa lejana. De acuerdo con el informe *The State of Passkeys 2026*, de FIDO Alliance, **68% de las organizaciones encuestadas está desplegando, probando o implementando passkeys para autenticar a sus empleados**.
La tendencia plantea una transformación que va mucho más allá de ahorrarnos la molestia de recordar una contraseña. Para las empresas, significa reconsiderar cómo verifican quién puede acceder a sus dispositivos, aplicaciones, redes e información crítica.
“La seguridad empresarial ya no puede depender exclusivamente de una credencial que el usuario debe recordar. Estamos avanzando hacia un modelo en el que identidad, dispositivo y hardware trabajan juntos para verificar el acceso y proteger la información. Para las empresas, esto significa pensar la seguridad desde el propio endpoint y no solamente como una capa que se agrega posteriormente”, señala Becket Barrionuevo, Country Manager de ACER Perú
Cuando una contraseña deja de ser suficiente
El problema de las contraseñas no es nuevo. Pueden reutilizarse, compartirse, filtrarse o ser obtenidas mediante phishing e ingeniería social. Incluso agregar una segunda capa de autenticación no elimina necesariamente todos esos riesgos si el método utilizado también puede ser interceptado o manipulado.
Por eso, la conversación empresarial está avanzando desde simplemente exigir contraseñas más complejas hacia sistemas de autenticación resistentes al phishing.
Las passkeys son una de las tecnologías que están acelerando ese cambio. En lugar de utilizar un secreto que el usuario y el servicio deben conocer —la contraseña— emplean criptografía de clave pública. El usuario puede autenticarse mediante un mecanismo asociado a su dispositivo, como biometría, PIN u otros métodos seguros, sin tener que escribir una contraseña que pueda ser capturada mediante una página falsa.
La transición ya está llegando al entorno corporativo. Microsoft, por ejemplo, comenzó en septiembre de 2026 a convertir las passkeys en el método de autenticación predeterminado de Entra ID para determinados usuarios, como parte de un movimiento hacia mecanismos resistentes al phishing. La compañía también anunció que en febrero de 2027 dejará de proporcionar de forma nativa la entrega de códigos de autenticación mediante SMS y voz.
El mensaje para las organizaciones es significativo: la contraseña ya no tiene por qué ser el centro de la identidad digital del empleado.
La identidad se convierte en infraestructura empresarial
La magnitud del cambio se refleja también en las prioridades de inversión. Datos recientes de Gartner muestran que **56% de los responsables de seguridad de la información aumentó su presupuesto destinado a Identity and Access Management en 2026**. La firma considera que la gestión de identidad y acceso continúa siendo una prioridad para los líderes de ciberseguridad ante ecosistemas digitales cada vez más complejos, nuevas amenazas y la rápida incorporación de inteligencia artificial.
Pero la pregunta que las empresas deben hacerse está evolucionando. Ya no es únicamente: “¿Cuál es la contraseña correcta?”, sino “¿quién, o qué, está intentando acceder, desde qué dispositivo, en qué condiciones y qué debería estar autorizado a hacer?”
Las características que durante años pudieron percibirse simplemente como funcionalidades de una computadora, sensores biométricos, cámaras con reconocimiento facial, chips de seguridad o capacidades de administración del dispositivo— pasan a formar parte de una arquitectura empresarial de protección mucho más amplia.
En el entorno corporativo, donde una organización puede administrar cientos o miles de equipos, la seguridad del endpoint se vuelve especialmente relevante: cada computadora representa un punto desde el cual un empleado accede a información, aplicaciones y sistemas de la compañía.
Y ahora también hay que identificar a las máquinas
La inteligencia artificial agrega una nueva dimensión al desafío. Hasta hace poco, los sistemas de identidad estaban diseñados principalmente para responder una pregunta relativamente sencilla: ¿esta persona está autorizada para entrar?
La expansión de agentes de IA capaces de ejecutar acciones de manera autónoma está obligando a las organizaciones a responder otra: ¿qué ocurre cuando quien solicita acceso no es una persona?
Gartner identifica precisamente la adaptación de Identity and Access Management a los agentes de IA entre sus principales tendencias de ciberseguridad para 2026. Estos sistemas pueden necesitar acceder a aplicaciones, bases de datos y servicios en nombre de empleados u organizaciones, lo que obliga a definir nuevas reglas de registro, permisos, credenciales y supervisión. La firma advierte que los modelos tradicionales de identidad, construidos alrededor de usuarios humanos y roles relativamente estáticos, comienzan a resultar insuficientes para entornos donde pueden operar grandes cantidades de identidades de máquinas y agentes autónomos.
Menos fricción también puede significar más productividad
Existe además una razón operacional para que las empresas reconsideren sus métodos de autenticación. Cada contraseña olvidada, restablecimiento de credenciales o bloqueo de cuenta representa tiempo perdido para el empleado y trabajo adicional para los departamentos de TI. La seguridad que genera demasiada fricción también puede provocar que las personas busquen atajos para realizar sus tareas.
La transición hacia autenticación sin contraseña intenta resolver ambos lados de la ecuación: aumentar la protección frente al robo de credenciales y, al mismo tiempo, hacer que acceder a los sistemas resulte más sencillo para el usuario.
FIDO Alliance sostiene que la autenticación basada en passkeys puede reducir el riesgo asociado al phishing y a la reutilización de credenciales, además de agilizar el acceso de empleados, contratistas y proveedores a servicios empresariales.
Por eso, la desaparición de la contraseña probablemente no ocurra de un día para otro. Las organizaciones tienen sistemas heredados, aplicaciones con diferentes niveles de compatibilidad, requisitos regulatorios y usuarios con necesidades distintas. La transición será gradual y coexistirán diferentes mecanismos de autenticación durante algún tiempo.
Pero la dirección empieza a ser clara. Durante décadas intentamos solucionar las debilidades de las contraseñas haciendo que fueran cada vez más difíciles de recordar. La siguiente etapa de la seguridad empresarial podría partir de una idea diferente: dejar de pedirle a las personas que sean responsables de proteger el principal secreto que abre la puerta a la organización.
La pregunta para las empresas, entonces, quizás ya no sea si algún día trabajaremos sin contraseñas, sino cuánto tiempo seguirán dependiendo de ellas para proteger sus activos más importantes.
el sector de Servicios Públicos en el ranking Merco 2026
La compañía escaló 45 posiciones hasta el puesto 71 del ranking general, reafirmando su
compromiso con la calidad, la innovación y la sostenibilidad en el país.
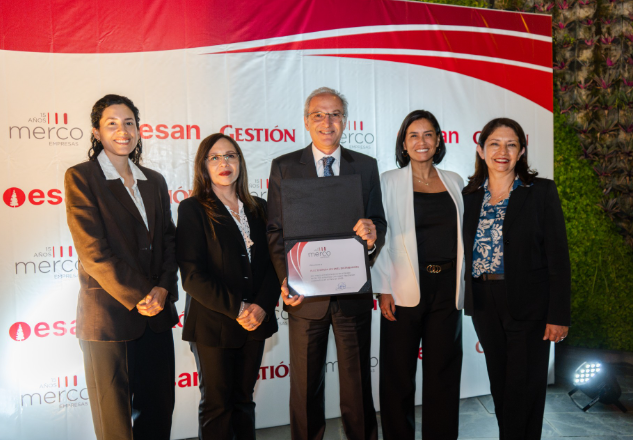
El prestigio corporativo se construye con hechos y confianza. En su edición 2026, el prestigioso ranking Merco Empresas reconoció el sólido desempeño de Pluz Energía, ubicándola dentro del codiciado Top 100 de las empresas con mejor reputación del país tras escalar 45 posiciones hasta alcanzar el puesto 71. Asimismo, la compañía ratificó su hegemonía al mantenerse en el primer lugar del sector Servicios Públicos.
Este avance significativo es el reflejo de una estrategia corporativa orientada a la excelencia: calidad de servicio constante, innovación con propósito, un firme compromiso con la sostenibilidad y, sobre todo, una relación cercana y transparente con sus clientes, colaboradores y comunidades.
“La reputación es un activo estratégico para Pluz Energía porque está directamente vinculada con la confianza que construimos y con nuestra capacidad de responder a los desafíos de un sector esencial para el desarrollo del país. Este resultado en Merco Empresas 2026 refleja una gestión que busca integrar calidad de servicio, innovación, sostenibilidad y cercanía con nuestros grupos de interés. Mantener el liderazgo en servicios públicos y avanzar en el ranking general nos plantea también el reto de seguir elevando nuestros estándares y generar valor sostenible en el largo plazo”, señaló Walter Sciutto, gerente general de Pluz Energía.
Con este reconocimiento, Pluz Energía, empresa líder en la distribución de energía eléctrica, reafirma su compromiso con la sostenibilidad en los 59 distritos de su zona de concesión que comprende el norte de Lima Metropolitana, la Provincia Constitucional del Callao y el Norte Chico hasta Barranca, donde atiende a más de 1.65 millones de clientes.
Notas de Prensa
Hospitales inteligentes: la continuidad de la atención también depende de su infraestructura

- Más de 3.000 establecimientos de salud están conectados a la Red Nacional de Telesalud del Perú.
- El monitoreo y la automatización permiten anticipar desviaciones, gestionar mejor los recursos y fortalecer la operación hospitalaria.
La digitalización de la salud ya opera a gran escala en el Perú. A marzo de 2026, el país había superado los 3.000 establecimientos conectados a la Red Nacional de Telesalud y registrado más de 9,5 millones de atenciones virtuales durante los últimos tres años, según el Ministerio de Salud. Este avance también incrementa la necesidad de contar con una infraestructura capaz de sostener servicios y sistemas cada vez más conectados.
En hospitales y clínicas, la atención depende de equipos de diagnóstico, plataformas clínicas, sistemas de climatización y diferentes procesos que deben mantenerse disponibles de manera permanente. Por ello, conocer el estado de la infraestructura y detectar oportunamente cualquier desviación resulta fundamental para reducir riesgos operativos.
Desde Schneider Electric explican que digitalizar un hospital no consiste únicamente en incorporar nuevos sistemas, sino también en contar con una infraestructura que pueda monitorearse y gestionarse en tiempo real. Integrar energía, climatización y automatización permite anticipar problemas y tomar decisiones con más información, sin comprometer la atención de los pacientes.
Frente al avance de la salud digital, Schneider Electric identifica cuatro aspectos que los establecimientos peruanos pueden considerar para fortalecer su operación:
- Identificar las áreas críticas. El primer paso es reconocer qué espacios, procesos y equipos necesitan funcionar de manera continua, como las unidades de cuidados intensivos, los quirófanos, los laboratorios, las áreas de diagnóstico y los sistemas de conservación de medicamentos.
- Centralizar el monitoreo. Integrar en una sola plataforma la información de los sistemas eléctricos, la climatización y otras variables del edificio facilita una visión completa de la operación. Esto permite detectar consumos inusuales, cambios de temperatura o comportamientos que requieren atención.
- Configurar alertas oportunas. La automatización permite establecer parámetros y generar avisos cuando una variable se encuentra fuera de los niveles previstos. Así, los equipos de mantenimiento pueden intervenir antes de que una anomalía afecte un área asistencial.
- Mejorar sin empezar de cero. La modernización puede realizarse progresivamente mediante sensores, dispositivos conectados y herramientas digitales incorporadas a la infraestructura existente. Este enfoque ayuda a priorizar las inversiones de acuerdo con los riesgos y necesidades de cada establecimiento.
En un país con establecimientos de salud distribuidos en la costa, sierra y selva, la supervisión remota también puede facilitar el seguimiento de instalaciones ubicadas fuera de los principales centros urbanos. Contar con información en tiempo real permite orientar el mantenimiento, priorizar intervenciones y utilizar los recursos de manera más eficiente.
A medida que el sistema de salud peruano avance hacia una operación más digital y conectada, la infraestructura inteligente tendrá un papel cada vez más importante. La integración entre monitoreo, automatización y gestión energética puede contribuir a hospitales más eficientes, resilientes y preparados para sostener la continuidad de la atención.
Después de décadas memorizando contraseñas, ¿por fin estamos cerca de dejarlas atrás?
Pluz Energía ingresa al Top 100 de reputación corporativa y lidera
Hospitales inteligentes: la continuidad de la atención también depende de su infraestructura
La importancia del medidor de nivel de GLP con indicador local para gasocentros, una exigencia de Osinergmin

¡Alerta!, Cuatro millones de balones adulterados de GLP circulan en el Perú [Infografía]
Colombia: GASNOVA rechaza restricciones al GLP y cuestiona planteamientos de VANTI sobre el abastecimiento energético


-
 Combustible6 días ago
Mototaxistas de Loreto, Ucayali y Madre de Dios recibirán subsidio de S/4 por galón de combustible
-
 Transporte5 días ago
Ford retira más de 223.000 camionetas F-150 por falla que podría provocar incendios o detener el motor
-
 Hidrocarburos6 días ago
Perupetro relanza licitación del Lote Z-69 y contempla venta de activos de Petroperú por US$15,1 millones
-
 Combustible5 días ago
Moody’s mejora perspectiva crediticia de Petroperú y destaca avances en su fortalecimiento financiero
-
 Combustible6 días ago
Contraloría advierte riesgos ambientales y operativos en la refinería de Talara ante posibles lluvias por El Niño
-
 Internacionales6 días ago
Brent sube a US$ 108,75 ante cierre del oleoducto saudita de Yanbu
-
 Notas de Prensa6 días ago
Fenómeno El Niño plantea nuevos desafíos para la estabilidad del sistema eléctrico peruano
-
 Notas de Prensa6 días ago
¿Qué novedades llegan al mercado peruano? Huawei renueva su portafolio de dispositivos