
Notas de Prensa
Ciberataques fueron más rápidos por la IA y el 86% de ellos detuvo operaciones de las empresas víctimas


Unit 42, la Unidad de Investigación y Amenazas de Palo Alto Networks, publicó su Informe Global de Respuesta a Incidentes 2025, que revela que el 86% de los principales incidentes cibernéticos en 2024 provocaron paradas operativas, daños a la reputación o pérdidas financieras. El informe (basado en 500 incidentes cibernéticos importantes a los que Unit 42 respondió en 38 países y en todas las industrias importantes) destaca una nueva tendencia: los atacantes motivados financieramente han cambiado su enfoque a la interrupción operativa deliberada, priorizando el sabotaje (destruyendo sistemas, bloqueando clientes y causando tiempo de inactividad prolongado) para maximizar el impacto y presionar a las organizaciones para que paguen demandas de extorsión.
La velocidad, la sofisticación y la escala de los ataques han alcanzado niveles sin precedentes con amenazas asistidas por IA e intrusiones múltiples, lo que subraya que las organizaciones se enfrentan a un panorama de amenazas cada vez más volátil en 2024.
Hallazgos clave: las amenazas cibernéticas se mueven más rápido y golpean más fuerte
A medida que los atacantes reescriben las reglas de enfrentamiento, los defensores luchan por mantenerse al día. El abanico de jugadas del atacante es múltiple, está centrado en la nube y está impulsado por la IA. El Informe Global de Respuesta a Incidentes 2025 destaca varias tendencias:
● Los ciberataques avanzan más rápido que nunca: los atacantes exfiltraron datos en menos de 5 horas en el 25% de los incidentes, lo que supone tres veces más rápido que en 2021. Lo que es aún más alarmante es que en uno de cada cinco casos, el robo de datos ocurrió en menos de 1 hora. ● El aumento de las amenazas internas: los incidentes cibernéticos impulsados por personas internas vinculados a Corea del Norte se triplicaron en 2024. Se ha observado que actores patrocinados por el estado norcoreano se infiltran en las organizaciones haciéndose pasar por profesionales de TI, asegurando el empleo y
luego introduciendo metódicamente puertas traseras, robando datos e incluso alterando el código fuente.
● Los ataques múltiples son la nueva norma:: el 70% de los incidentes involucraron a atacantes que explotaron tres o más superficies de ataque, lo que obligó a los equipos de seguridad a defender los puntos finales, las redes, los entornos en la nube y el factor humano en conjunto.
● Después de que las vulnerabilidades ocuparan el primer lugar del vector de acceso inicial el año pasado, el phishing ha resurgido como el punto de entrada más común para los ciberataques, responsable del 23% de todo el acceso inicial. Impulsadas por la IA generativa, las campañas de phishing son ahora más sofisticadas, convincentes y escalables que nunca. ● Los ataques a la nube están aumentando: casi el 29% de los incidentes cibernéticos involucraron entornos en la nube, y el 21% causó daños operativos a los entornos o activos en la nube como actores de amenazas integrados en entornos mal configurados para escanear grandes redes en busca de datos valiosos.
● La IA está acelerando el ciclo de vida de los ataques: los atacantes utilizan métodos impulsados por la IA para permitir campañas de phishing más convincentes, automatizar el desarrollo de malware y acelerar la progresión a través de la cadena de ataque, lo que hace que los ciberataques sean más difíciles de detectar y más rápidos de ejecutar. En un experimento controlado, los investigadores de Unit 42 descubrieron que los ataques asistidos por IA podían reducir el tiempo de exfiltración a solo 25 minutos.
Por qué los ciberataques tienen éxito: los atacantes se aprovechan de la complejidad, las brechas de visibilidad y la confianza excesiva
El informe subraya tres factores principales que permiten a los adversarios tener éxito:
● La complejidad está acabando con la eficacia de la seguridad: el 75 % de los incidentes tenían pruebas en los registros, pero los silos impedían su detección.
● Las brechas en la visibilidad permiten que los ataques pasen desapercibidos: el 40% de los incidentes en la nube se derivaron de activos en la nube no supervisados y TI en la sombra, lo que facilita el movimiento lateral de los atacantes.
● La confianza excesiva hace que los ataques sean más devastadores: el 41% de los ataques aprovecharon privilegios excesivos, lo que permitió el movimiento lateral y la escalada de privilegios.
Los atacantes han reescrito sus libros de jugadas aprovechando la IA, la automatización y las estrategias de ataque multifacéticas para eludir las defensas tradicionales. El tiempo que transcurre entre el compromiso inicial y el impacto a gran escala se está reduciendo, lo que hace que la detección, la respuesta y la corrección rápidas sean críticas.
La clave para mantenerse a la vanguardia en 2025 es proteger de forma proactiva las redes, las aplicaciones y la nube, así como potenciar las operaciones de seguridad con
detección y respuesta impulsadas por IA para una visibilidad completa y una mitigación de amenazas más rápida.



ESET advierte cómo minimizar los riesgos al compartir documentos de identificación y datos biométricos con servicios de terceros.
La identidad es la base de la confianza en nuestro mundo digital. Es la forma en que los bancos, los gobiernos y los propietarios de sitios web verifican quién dices ser. A medida que las leyes se endurecen en todo el mundo y el fraude aumenta, es cada vez más probable que se pida proporcionar los documentos para demostrar la identidad. ESET Latinoamérica, compañía líder en detección proactiva de amenazas, advierte sobre los posibles riesgos de seguridad a la que puede estar expuesta la información y comparte consejos para minimizar los riesgos al compartir estos datos.
En mayo de 2026, un sitio de terceros UK Visa Portal expuso al menos 100.000 pasaportes y selfies. “Una vez que se entregan los datos a un tercero, en teoría podrían verse comprometidos por un actor de amenazas o quedar expuestos al público de forma accidental debido a una negligencia. Eso fue lo que ocurrió en el caso de UK Visa Portal, así como en otra filtración de datos personales de casi un millón de usuarios de cannabis a principios de este año.”, comenta Mario Micucci, Investigador de Seguridad Informática de ESET Latinoamérica.
En el incidente de UK Visa Portal quedaron expuestos números de pasaporte, nombres completos, fechas de nacimiento, información de contacto, escaneos de pasaportes y selfies. Esto podría proporcionar a un estafador una gran cantidad de información de identificación personal (PII) con la que cometer robo de identidad, acceder a tus cuentas financieras o crear ataques de phishing convincentes para obtener información aún más sensible.
ESET Latinoamérica comparte algunas medidas que se pueden tomar para reducir el riesgo de filtración:
- Primero, verificar que el documento solicitado sea realmente necesario. Puede haber otras formas de autenticar una identidad y también podría existir la posibilidad de compartir solo parte de la información contenida en el documento.
- También se debe comprobar que el sitio o portal al que se va a subir la información sea seguro y que el dominio sea correcto, por si se ha sido redirigido a un sitio de phishing que imita al legítimo. Siempre que sea posible, utilizar el sitio oficial en lugar de un intermediario.
- Nunca enviar información sensible por correo electrónico o aplicaciones de mensajería. Para mayor tranquilidad, considerar leer detenidamente la política de privacidad para comprobar durante cuánto tiempo se almacenará la información de identificación personal y cuál es el procedimiento para solicitar su eliminación.
A medida que las regulaciones se vuelven más estrictas y surgen nuevas normas, la verificación de edad para acceder a contenido para adultos, redes sociales y otros sitios web se está extendiendo cada vez más. Sin embargo, muchos usuarios están comprensiblemente preocupados por entregar su información de identificación personal a un proveedor externo de verificación.
Después de que entraron en vigor nuevas normas en el Reino Unido, el aumento de búsquedas de VPN estuvo impulsado en parte por preocupaciones de privacidad relacionadas con el intercambio de información sensible.
Los documentos de identidad y las selfies que se debe compartir con estos proveedores los convierten en objetivos atractivos para los ciberdelincuentes. Los datos biométricos, como los escaneos faciales, son especialmente delicados porque, a diferencia de un número de pasaporte, no es información que se pueda reemplazar fácilmente.
Por la misma razón, podría haber incomodidad al utilizar servicios como Tinder Face Check. Aunque la empresa afirma que elimina las selfies en video «rápidamente» después de la evaluación, conserva un «mapa y plantilla faciales numérica» durante toda la existencia de la cuenta. Además, mantiene dos «imágenes de auditoría» durante 90 días después del cierre de la cuenta. También comparte esta información con terceros.
Si se tiene dudas sobre si compartir información de identificación personal con un proveedor de verificación de edad, desde ESET aconsejan investigar primero la reputación de la empresa, comprender qué datos recopila y durante cuánto tiempo los conserva, y averiguar si comparte esa información con terceros. También conviene saber si se puede demostrar la edad sin necesidad de compartir información de identificación personal.
“No todos los sitios web que solicitan información de identificación personal tienen buenas intenciones. Algunos están diseñados deliberadamente para parecerse a sitios legítimos y recopilar datos personales y financieros para utilizarlos en fraudes posteriores. Se puede llegar a ellos al hacer clic en un enlace de phishing o en un enlace malicioso dentro de los resultados de búsqueda. Por eso, se recomienda verificar siempre el dominio del sitio que se visita antes de compartir cualquier información y utilizar una solución de seguridad web de un proveedor confiable para bloquear el acceso a sitios sospechosos.”, agrega Micucci de ESET.
¿Qué se debe hacer si un documento de identidad estuvo involucrado en una filtración?
No entrar en pánico si se recibe una notificación de filtración de datos. Confirmar qué información fue comprometida, cambiar cualquier contraseña que se haya compartido y activar la autenticación en dos factores. Si se filtraron datos financieros, contactar al banco o a la entidad emisora de la tarjeta para bloquear temporalmente la cuenta y reemplazar cualquier tarjeta comprometida. Además, monitorear cualquier actividad sospechosa. Solicitar la actualización o reemplazo del documento afectado y mantente alerta ante comunicaciones sospechosas.
Considerar denunciar el incidente ante las autoridades competentes de protección de datos o de lucha contra el fraude en el país. Si el incidente involucra servicios o entidades de otras regiones, también se puede comunicar con Report Fraud y/o la ICO (Reino Unido), la FTC (Estados Unidos) o el Comité Europeo de Protección de Datos, que puede orientar sobre cuál es la autoridad con la que se debe comunicar.
Notas de Prensa
SGS registra un crecimiento orgánico del 9% en América Latina durante el primer semestre de 2026

SGS reportó ventas por 351 millones de francos suizos en el área de Pruebas e Inspección en América Latina durante el primer semestre de 2026, lo que representa un crecimiento orgánico del 9% en comparación con el mismo período del año anterior. Este desempeño posicionó a la región como la segunda de mayor crecimiento dentro de la división de Pruebas e Inspección del grupo a nivel mundial. Además, América Latina representa actualmente aproximadamente el 10,7% de las ventas de la división de Pruebas e Inspección de SGS, lo que refuerza su importancia dentro de la estrategia general de crecimiento de la empresa.
El desempeño de la región refleja la creciente demanda de servicios de pruebas, inspección y certificación en todos los sectores, los cuales se enfrentan a requisitos normativos cada vez más estrictos, persiguen objetivos de sostenibilidad cada vez más ambiciosos y adoptan nuevas tecnologías para mejorar la productividad y la confiabilidad operativa.
En este contexto, SGS nombró a Mauricio Rocha como nuevo director para América Latina, encargado de liderar la implementación regional de la «Estrategia 27: Acelerar el crecimiento, generar confianza», la hoja de ruta del Grupo para acelerar el crecimiento, mejorar el desempeño y la agilidad, y fortalecer sus perfiles financieros y de ESG.
Rocha cuenta con más de 25 años de experiencia en la dirección de operaciones, negocios y procesos de transformación en la industria minera y el sector de servicios de aseguramiento. Antes de asumir este cargo regional, se desempeñó como director general de SGS Chile y dirigió SGS Minerals, una de las principales plataformas de crecimiento de la empresa.
“Latinoamérica desempeña un papel importante en las ambiciones de crecimiento de SGS y ofrece oportunidades significativas para ampliar el valor que brindamos a nuestros clientes. Nuestra prioridad es ejecutar la estrategia del Grupo con una perspectiva regional, impulsar el desarrollo comercial y apoyar a las industrias para que aborden sus necesidades en materia de productividad, sostenibilidad y confianza”, afirmó Mauricio Rocha, director de SGS para Latam.
Crecimiento centrado en las necesidades de la industria
La agenda regional de SGS se centra en varias megatendencias que están transformando las operaciones industriales. Entre ellas se incluyen los crecientes requisitos ambientales y normativos, la adopción de tecnologías digitales y la reconfiguración de las cadenas de suministro globales.
En el ámbito de la sustentabilidad, sectores como la minería, la energía y la infraestructura deben seguir avanzando en sus compromisos ambientales y de descarbonización sin comprometer la seguridad, la productividad ni la continuidad operativa. En respuesta a ello, SGS ofrece capacidades técnicas y soluciones agrupadas en su plataforma IMPACT NOW y alineadas con su propósito de contribuir a un futuro más sustentable.
La transformación digital representa otra área clave de evolución. La inteligencia artificial, los análisis avanzados y las herramientas digitales ofrecen nuevas oportunidades para optimizar los procesos y fortalecer la toma de decisiones, al tiempo que aumentan la necesidad de seguridad, integridad y trazabilidad de la información. En este contexto, SGS Digital Trust es un pilar fundamental de la propuesta de valor del grupo, ya que ayuda a las organizaciones a adoptar tecnologías y sistemas digitales con confianza.
La evolución de las cadenas de suministro también está creando nuevas oportunidades. El nearshoring está posicionando a los mercados latinoamericanos como destinos atractivos para la inversión y la fabricación, al tiempo que exige a las empresas demostrar el cumplimiento de las normas de calidad, seguridad y desempeño. Los servicios de pruebas, inspección y certificación ayudan a verificar estos requisitos y a generar confianza entre las partes interesadas de la cadena de valor.
Con el nombramiento de Rocha, SGS busca fortalecer la ejecución de su estrategia y aprovechar las oportunidades de crecimiento en todos sus mercados. El enfoque de gestión regional se guiará por los objetivos de la Estrategia 27, con un énfasis en el desarrollo comercial, la creación de valor para el cliente y la confianza como un elemento transversal de sus servicios.
Notas de Prensa
De Chiclayo a París: fotógrafo peruano vuelve a destacar en los HUAWEI XMAGE Awards 2026
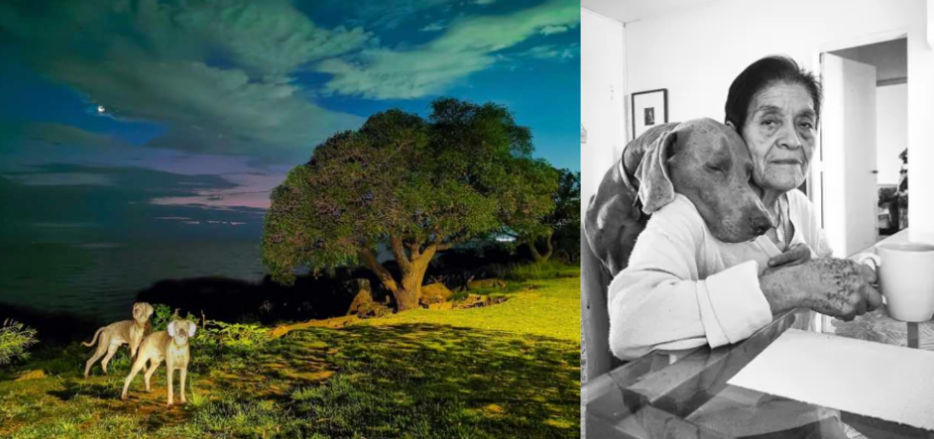
- El fotógrafo chiclayano Carloman Macidiano Céspedes Riojas fue seleccionado como finalista en dos categorías de la décima edición de los HUAWEI XMAGE Awards 2026 en París.
- En 2025 obtuvo reconocimientos en dos categorías del mismo concurso, con fotografías inspiradas en escenas de su vida cotidiana.
- La fotografía ha acompañado el recorrido de Macidiano Céspedes desde Chiclayo, su ciudad natal, hasta Buenos Aires, donde actualmente reside. Hoy, su trabajo vuelve a tener presencia internacional, pues el fotógrafo peruano fue seleccionado como finalista en dos categorías de los HUAWEI XMAGE Awards 2026: “Noche” y “Rostros”. Sus imágenes fueron elegidas entre más de 820 mil fotografías que participaron en la décima edición del concurso.
Su interés por la fotografía surgió en Perú, mientras estudiaba Ciencias de la Comunicación. Sin embargo, pasaron diez años antes de que pudiera tener su primera cámara, ya en Argentina. Aunque era un equipo usado y antiguo, se convirtió en el punto de partida de sus primeros viajes y experimentos fotográficos. Comenzó capturando paisajes que le resultaban ajenos y, poco a poco, dirigió la mirada hacia las personas y las historias que encontraba en el camino.
Esta búsqueda también ha sido reconocida en el ámbito internacional. Su obra recibió el segundo lugar en la categoría Stories de los Pride Photo Awards de 2019 y en 2025, obtuvo premios en dos categorías de los HUAWEI XMAGE Awards: Storyboard. Este año, de la mano del HUAWEI P30 Pro, la propuesta de Macidiano destacó por encontrar en las escenas cotidianas una oportunidad para explorar la relación entre los seres humanos, los animales y los espacios que habitan.
En la categoría “Noche”, presentó una pareja de perros emergiendo sobre un fondo nocturno, en una composición donde la oscuridad y el contraste lumínico aportan una atmósfera de misterio e intimidad. Por su parte, en la categoría “Rostros”, retrató a una mujer mayor disfrutando de una taza de café mientras un perro permanece acomodado sobre su hombro, construyendo una escena de complicidad y ternura. Aunque ambas fotografías responden a lenguajes visuales diferentes, comparten una mirada que reconoce a los animales como protagonistas de las pequeñas historias que transcurren a nuestro alrededor.
Diez años de fotografía móvil en los HUAWEI XMAGE Awards
La edición 2026 conmemora el décimo aniversario de los HUAWEI XMAGE Awards, un concurso internacional que reúne fotografías tomadas con dispositivos móviles. En esta convocatoria participaron más de 820 mil imágenes de distintas partes del mundo.
Como parte de esta edición, el 11 de noviembre se inauguró en el Grand Palais de París la exposición “A Heartwarming World” (Un mundo conmovedor), en colaboración con Paris Photo. La muestra reúne obras de fotógrafos de distintas nacionalidades y se organiza en torno a tres temas: “Ver la naturaleza”, “Ver el mundo” y “Vernos unos a otros”.
Además, presenta la evolución de la iniciativa NEXT-IMAGE hacia HUAWEI XMAGE, a través de una selección de fotografías y materiales que recorren los diez años del concurso y su propuesta de fotografía móvil.
Entre los dispositivos que destacaron por su participación en las propuestas de fotógrafos latinoamericanos se encuentran el HUAWEU Mate 80 Pro, HUAWEI Pura 80 Ultra y se espera que, de cara al siguiente año, se incorporen fotografías registradas con la nueva línea HUAWEI Pura 90 S Series, al ser la primera de HUAWEI con una cámara de 200 MP, zoom óptico de 4 x y nuevas herramientas que pueden aportar mucho al trabajo fotográfico que integran la inteligencia artificial sin comprometer la naturalidad de la imagen.
¿Es seguro subir tu pasaporte o documento de identidad a internet?
SGS registra un crecimiento orgánico del 9% en América Latina durante el primer semestre de 2026
De Chiclayo a París: fotógrafo peruano vuelve a destacar en los HUAWEI XMAGE Awards 2026

Alza del GLP continúa: balón de gas aumenta S/ 2.50 cada semana y llega hasta S/ 70 en Lima
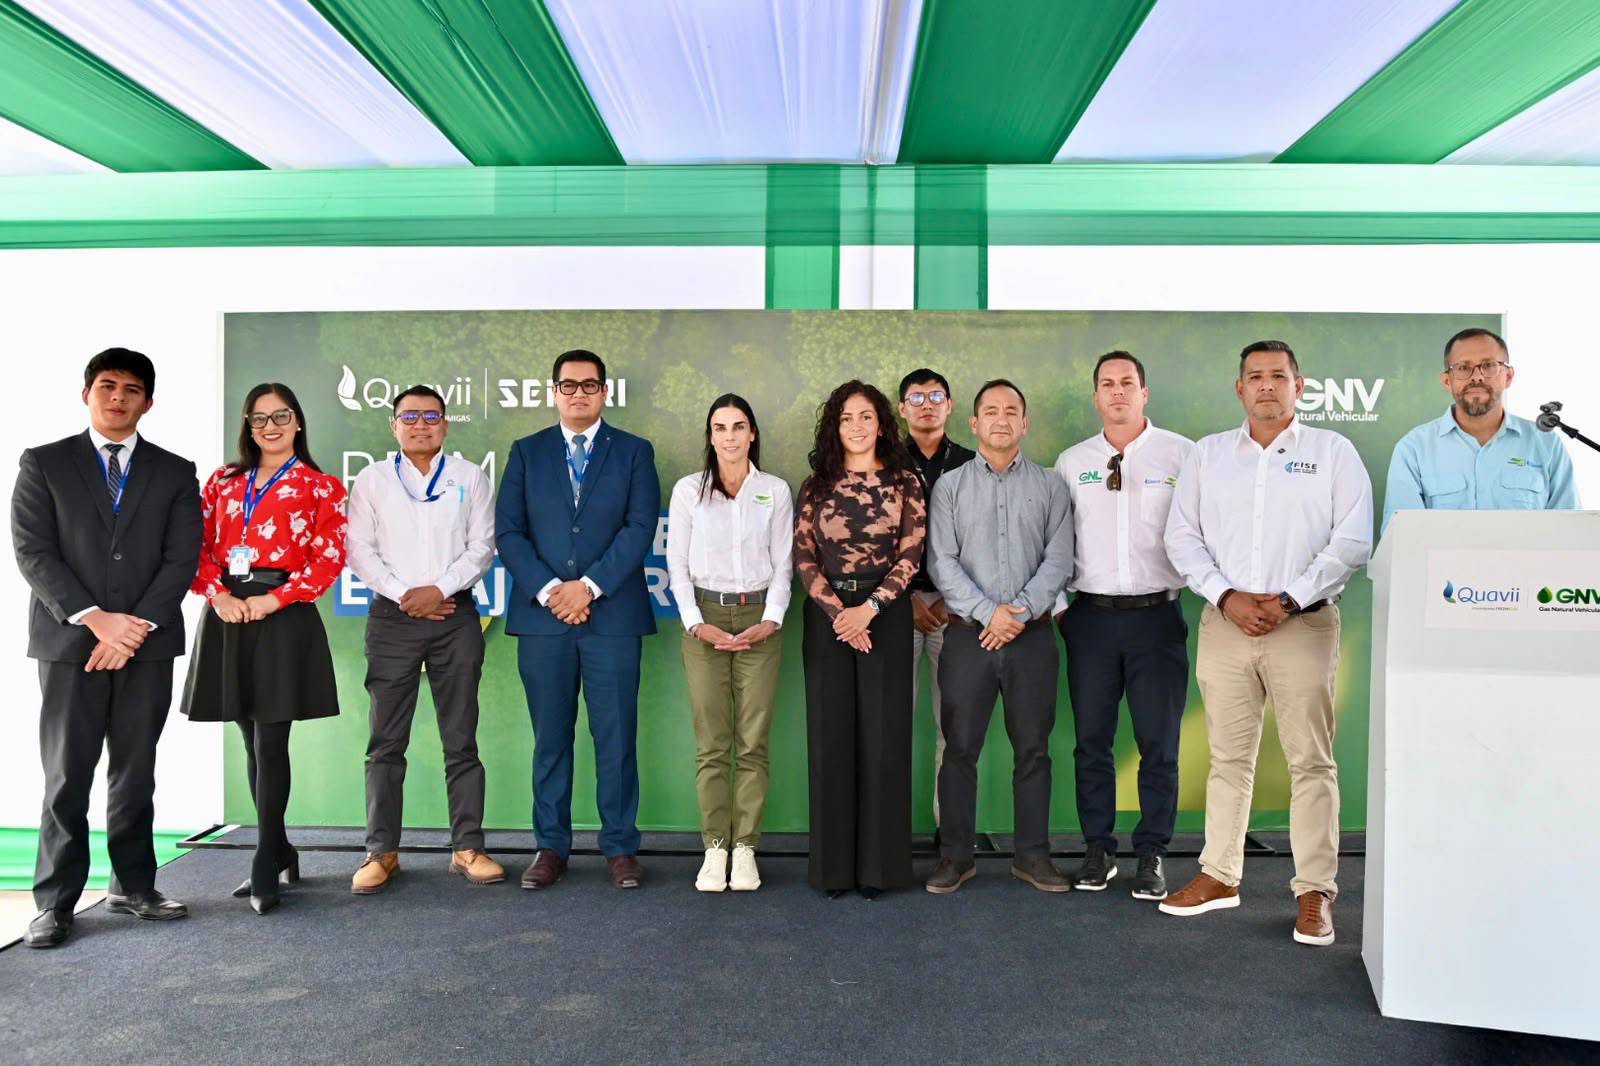
Quavii inaugura la primera estación de GNV en Cajamarca

Cálidda pide ampliar por diez años su concesión para masificar el gas natural en siete regiones del Perú


-
 Transporte5 días ago
Paro de transportistas registra baja participación en Huancayo durante su primera jornada
-
 Notas de Prensa5 días ago
Hitachi Energy y Celonis amplían su colaboración para acelerar la excelencia operativa impulsada por la IA
-
 Gas Natural5 días ago
ProInversión impulsará la reactivación del megaproyecto SITGAS para abastecer de gas natural al sur del Perú
-
 Notas de Prensa5 días ago
Cáncer de próstata: ¿cuándo y qué exámenes deben realizarse los hombres?
-
 Notas de Prensa5 días ago
Los envíos de los audífonos inalámbricos de Huawei han superado los 100 millones de unidades
-
 Notas de Prensa5 días ago
Inchcape lanza New Energy Plus para acercar los vehículos de nuevas energías a más peruanos
-
 Notas de Prensa5 días ago
NIIF 18 transformará la forma en que las empresas reportan su desempeño financiero a partir de 2027
-
 Notas de Prensa5 días ago
Xiaomi presenta Xiaomi 18 Pro Max y Xiaomi 18 Pro con experiencias premium de gama alta