

Notas de Prensa
UIB Group anuncia a Luis Carlos Moreyra Orbegoso como su nuevo Head of Commercial


UIB, uno de los principales corredores de seguros y reaseguros a nivel global, que ofrece servicios de asesoramiento en materia de gestión de riesgos, que cuenta con más de 15 oficinas propias alrededor del mundo y tiene socios comerciales en más de 80 países a nivel mundial, se complace en anunciar el nombramiento de Luis Carlos Moreyra Orbegoso como su nuevo Head of Commercial. Con más de 25 años de experiencia en diversas empresas y algunas de ellas, directamente ligadas a temas de seguros, Moreyra Orbegoso liderará la consolidación y expansión de IUB Group en el mercado peruano.
«Me siento realmente orgulloso de poder formar parte de una empresa tan prestigiosa y reconocida a nivel internacional como lo es UIB Group. Desde que me enteré de su ingreso al mercado peruano, uno de mis objetivos fue poder trabajar de la mano con ellos. Hoy tengo la oportunidad de liderar un área tan importante como lo es el comercial y estoy seguro que junto a todo mi equipo, sacaremos adelante la compañía y seguiremos dejando su nombre en alto. Cada desafío es una nueva oportunidad para continuar creciendo personal y profesionalmente. Estoy seguro que lograremos todos los objetivos que nos tracemos». – Luis Carlos Moreyra Orbegoso, Head of Commercial
Luis Carlos Moreyra Orbegoso se ha desempeñado a lo largo de su carrera en empresas como Rimac Seguros, donde trabajó en diferentes áreas de la compañía, hasta terminar en el la parte comercial, encargándose de clientes corporativos. Además, ha sido Gerente Corporativo Comercial en La Positiva Seguros, donde se encargó de diferentes segmentos del negocio, enfocándose en brindarles servicios directamente, a grandes empresas, ocupándose a la vez, de los canales de ventas, dentro de los cuales estaban los clientes directos y los que contaban con corredores de seguros.
En la actualidad, Moreyra es un referente nacional, en el sector de seguros, gracias a sus grandes logros y por supuesto, la visión empresarial sólida que lo caracteriza. Tiene una enorme capacidad para identificar las necesidades de los clientes y a partir de estas, orientar diversas estrategias que lo ayuden a lograr sus objetivos.
Luis Carlos Moreyra es egresado del Programa de Dirección Comercial del PAD de la Universidad de Piura. Además, cuenta con un Diplomado en Tulane University, que obtuvo al cursar el PBA, Programa de Administración de Empresas, realizado por la Escuela para los Buenos Negocios de la Pontificia de la Universidad Católica del Perú, CENTRUM.
Con su visión empresarial, competencias, habilidades y metodología, Luis Carlos Moreyra se suma a UIB Group Perú, con el firme propósito de contribuir con las gestiones que ha realizado la marca hasta el momento en el mercado peruano, contribuyendo con el posicionamiento que vienen formando, como la principal empresa consultora a nivel nacional, en temas relacionados a la gestión de riesgos.
Acerca de UIB Group
UIB Group Group es uno de los principales corredores de seguros y reaseguros a nivel globa. Se fundó en 1986, en Londres, y un año después, se acreditó como broker de Lloyd´s. A la fecha, cuenta con más de 15 oficinas propias alrededor del mundo y tiene socios comerciales en más de 80 países a nivel mundial. Su propuesta de valor está enfocada en la excelencia de gestión de riesgos complejos, consultoría de seguros y servicios personalizados para sus clientes. Uno de sus objetivos es identificar los principales riesgos y vulnerabilidades de las operaciones aseguradas, con el fin de generar estrategias de prevención focalizadas, ahorros y sostenibilidad en las condiciones de aseguramiento.



Notas de Prensa
4 acciones que las instituciones de gobierno y los empleados públicos pueden realizar para facilitar la implementación de la IA en el estado


El diálogo social, la participación sindical y la mediación pueden ayudar a prevenir conflictos y construir acuerdos durante la transformación tecnológica del sector público.
● Entre las acciones están establecer los objetivos, medir los riesgos de la IA y concertar la capacitación.
● El Reglamento de la Ley N.º 31814 inicia su primera etapa de aplicación y establece pautas para el uso seguro, responsable y ético de la IA en el Estado.
● La OIT destaca que el diálogo social puede lograr que la IA complemente las capacidades de los trabajadores sin tener que reemplazarlas.
La primera etapa de la aplicación del Reglamento de la Ley N.º 31814, que promueve el uso de la inteligencia artificial en favor del desarrollo económico y social del país, ha iniciado este mes, y se espera que la implementación de la IA en el sector público contribuya con su eficiencia operativa. Sin embargo, para lograr resultados eficientes y sostenibles en el tiempo, es muy importante que el Estado emplee el diálogo social con sus trabajadores.
“El diálogo social promueve la paz en el entorno de trabajo y asegura la productividad, porque se trata de un proceso de comunicación y negociación entre los actores del ecosistema laboral, en este caso, las instituciones de Gobierno y sus trabajadores a través de sus representantes y organizaciones”, explica Carlos Carrión Crespo, Juris Doctor, especialista en mediación laboral y exoficial en servicios públicos en la Organización Internacional del Trabajo (OIT).
El estudio Global case studies of social dialogue on AI and algorithmic management, publicado por la OIT en 2025, analizó experiencias de diálogo social sobre inteligencia artificial y gestión algorítmica en distintas regiones del mundo, y se encontraron casos de participación de sindicatos en asuntos relacionados con empleo, competencias y condiciones laborales, en los cuales destacó el potencial del diálogo social para lograr que la IA complemente las capacidades de los trabajadores en lugar de limitarse a reemplazarlas.
El experto destaca cuatro formas de participación de los trabajadores y sus líderes para garantizar la adecuada implementación en el aparato estatal. Primero, es recomendable que la transformación tecnológica sea abordada como un proceso de construcción de acuerdos. Es decir, antes de implementar un sistema de IA, las entidades públicas tendrán que explicar qué objetivos persigue, qué funciones podrían cambiar, qué información será procesada y qué necesitarán los trabajadores. Es aquí donde el diálogo social adquiere especial importancia, con la participación de autoridades, trabajadores y organizaciones sindicales.
“En segundo lugar, los sindicatos pueden ayudar a identificar riesgos, resaltar alternativas y recoger las preocupaciones de los trabajadores sobre la IA. Su participación no tiene por qué representar una oposición a la innovación; sino que puede ayudar a que esta se desarrolle de manera ordenada y sostenible. Además, son ellos los que conocen los procedimientos y dificultades de sus actividades. Incorporar su experiencia permitirá detectar problemas que no siempre son visibles desde una perspectiva exclusivamente técnica”, agrega Carrión Crespo.
Por ejemplo, el Reglamento, en el artículo 14.2, considera que los sistemas de inteligencia artificial utilizados en procesos de selección, evaluación, contratación o cese de trabajadores y postulantes presentan un alto riesgo. Se establece que, en estos casos, se necesitan mayores exigencias y mecanismos de supervisión humana. Esta protección es importante porque una decisión que afecta la trayectoria laboral de una persona no debe ser tomada exclusivamente por un sistema automatizado. La IA puede apoyar en una decisión, pero siempre debe existir una instancia humana capaz de detectar posibles errores o sesgos y considerar todas las circunstancias particulares de cada caso.
En tercer lugar, los trabajadores deben defender su derecho a solicitar revisiones sobre las decisiones apoyadas por inteligencia artificial, si es que las encuentran incorrectas o injustas. Esta tecnología puede identificar patrones fácilmente, pero son las personas las que tienen el criterio de entender lo que está ocurriendo y discernir entre la información. “Si alguien está supervisando a la IA significa que hay espacio para iniciar el diálogo y la mediación”, señala el especialista.
Finalmente, otro elemento fundamental es la capacitación, porque la automatización de determinadas tareas no debería llevar directamente a considerar el desplazamiento de trabajadores. Las entidades pueden identificar las nuevas competencias necesarias y preparar a su personal para establecer procedimientos para revisar decisiones automatizadas de la IA, utilizarla, supervisarla y evaluar sus herramientas. Incluso, la propia Regulación contempla el fortalecimiento de las capacidades y habilidades digitales del personal. De esta manera, la tecnología acompaña al trabajador y le ayuda a desarrollar nuevas funciones, pero no se convierte en su sustituto.
Carrión Crespo indica que modernizar el Estado no significa desplazar a las personas, sino brindarles mejores herramientas. Si la transformación se desarrolla con participación, capacitación y respeto, la IA puede convertirse en un factor de progreso, pero si se implementa sin escuchar ni preparar a los trabajadores, esta oportunidad puede convertirse innecesariamente en una fuente de conflicto.
“Una implementación deficiente de estos sistemas puede generar desconfianza y conflictos laborales. Si los trabajadores perciben que la inteligencia artificial será utilizada sólo para vigilar, evaluar o reducir los puestos de trabajo, se deteriorará el clima laboral. La IA puede contribuir a un Estado más eficiente y también representar una gran oportunidad para fortalecer una cultura institucional basada en la confianza y la participación. El diálogo social es el puente entre la innovación y la protección de los derechos del trabajador, y el mejor momento para dialogar no es después de que aparezca el conflicto sino antes”, concluye.
Notas de Prensa
Mujeres que transforman el futuro: Women in Technology Summit 2026 reunirá en Lima a líderes para impulsar el talento femenino en tecnología
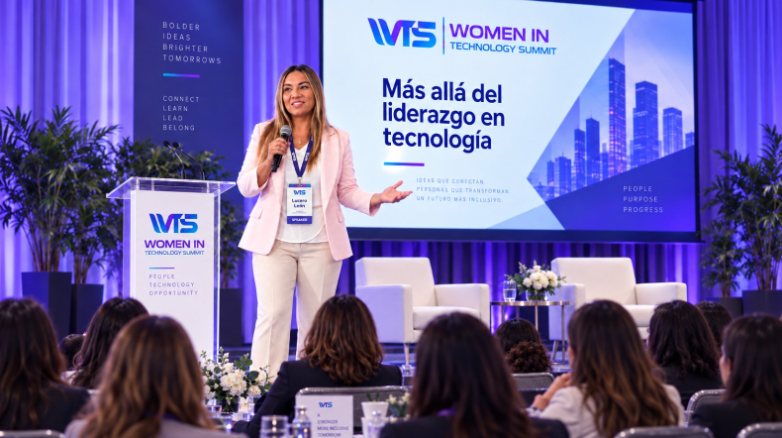
- La cumbre se realizará el 30 de septiembre en el Hotel Los Delfines y pondrá en agenda los retos y oportunidades para fortalecer la participación de mujeres en ciencia, tecnología, ingeniería y matemáticas en el Perú.
La transformación tecnológica del país plantea también un desafío de talento: ampliar la participación de mujeres en las carreras y sectores vinculados a la ciencia, tecnología, ingeniería y matemáticas (STEM). En este contexto, el Women in Technology Summit 2026 reunirá el próximo 30 de septiembre, en el Hotel Los Delfines, a profesionales, líderes, especialistas, empresas e instituciones vinculadas al ecosistema tecnológico para promover nuevas oportunidades de desarrollo profesional para las mujeres.
La cumbre busca consolidarse como un espacio de conexión, aprendizaje e intercambio de experiencias, dirigido tanto a mujeres que ya se desempeñan en industrias tecnológicas como a estudiantes y jóvenes profesionales que buscan desarrollar una carrera en sectores vinculados con la innovación, la digitalización y las nuevas tecnologías.
“El talento femenino existe y tiene muchísimo potencial, pero necesitamos seguir generando espacios y oportunidades para que más mujeres puedan desarrollarse profesionalmente, acceder a posiciones de liderazgo y ser protagonistas de la transformación tecnológica del país”, señala Lucero León, presidenta de Women in Technology Summit.
A lo largo de la jornada se abordarán los principales desafíos que enfrentan las mujeres en el ecosistema tecnológico, así como las oportunidades que ofrecen las nuevas tendencias de innovación y transformación digital. El encuentro también promoverá el networking entre profesionales, empresas, instituciones educativas y organizaciones, con el objetivo de generar conexiones que puedan traducirse en nuevas oportunidades laborales y profesionales.
Para León, uno de los principales retos es mirar el desarrollo del talento femenino más allá del acceso a las carreras STEM. “No se trata únicamente de incorporar a más mujeres a estas disciplinas, sino de acompañarlas durante todo su desarrollo profesional. Queremos que esta cumbre sea un punto de partida para impulsar iniciativas concretas, generar redes y abrir nuevas oportunidades para las mujeres que están construyendo su camino en ciencia y tecnología”, sostiene.
Del acceso al liderazgo
El debate sobre la participación femenina en tecnología también involucra la necesidad de fortalecer las oportunidades de crecimiento y liderazgo. La presencia de más mujeres en estos sectores puede contribuir a ampliar la diversidad de perspectivas dentro de las organizaciones y acompañar los procesos de innovación que actualmente atraviesan distintos sectores de la economía.
En esa línea, el Women in Technology Summit 2026 busca poner en agenda no solo la incorporación de talento femenino, sino también su permanencia, especialización y acceso a espacios de decisión.
La iniciativa apunta así a generar una conversación entre distintos actores del ecosistema para identificar oportunidades de colaboración y contribuir al desarrollo de una mayor comunidad de mujeres vinculadas a la ciencia y la tecnología en el Perú.
El Women in Technology Summit 2026 se realizará el 30 de septiembre, de 8:00 a.m. a 6:00 p.m., en el Hotel Los Delfines, Lima. Más información: wts.org.pe
Notas de Prensa
Después de décadas memorizando contraseñas, ¿por fin estamos cerca de dejarlas atrás?
La expansión de las passkeys, la biometría y la autenticación basada en hardware está llevando a las empresas a replantear una de las prácticas más antiguas de la vida digital. En un entorno marcado por el phishing, el robo de credenciales y la llegada de agentes de IA, proteger la identidad se está convirtiendo en una decisión estratégica de negocio
Mayúsculas, minúsculas, números, caracteres especiales. No repetir contraseñas. Cambiarlas periódicamente. No anotarlas. No compartirlas. Durante décadas, buena parte de la seguridad digital ha descansado sobre una premisa bastante frágil: que las personas sean capaces de crear, recordar y proteger una cantidad cada vez mayor de credenciales.
Pero esa lógica comienza a cambiar. En 2026, el camino hacia un mundo con menos contraseñas ha dejado de ser una promesa lejana. De acuerdo con el informe *The State of Passkeys 2026*, de FIDO Alliance, **68% de las organizaciones encuestadas está desplegando, probando o implementando passkeys para autenticar a sus empleados**.
La tendencia plantea una transformación que va mucho más allá de ahorrarnos la molestia de recordar una contraseña. Para las empresas, significa reconsiderar cómo verifican quién puede acceder a sus dispositivos, aplicaciones, redes e información crítica.
“La seguridad empresarial ya no puede depender exclusivamente de una credencial que el usuario debe recordar. Estamos avanzando hacia un modelo en el que identidad, dispositivo y hardware trabajan juntos para verificar el acceso y proteger la información. Para las empresas, esto significa pensar la seguridad desde el propio endpoint y no solamente como una capa que se agrega posteriormente”, señala Becket Barrionuevo, Country Manager de ACER Perú
Cuando una contraseña deja de ser suficiente
El problema de las contraseñas no es nuevo. Pueden reutilizarse, compartirse, filtrarse o ser obtenidas mediante phishing e ingeniería social. Incluso agregar una segunda capa de autenticación no elimina necesariamente todos esos riesgos si el método utilizado también puede ser interceptado o manipulado.
Por eso, la conversación empresarial está avanzando desde simplemente exigir contraseñas más complejas hacia sistemas de autenticación resistentes al phishing.
Las passkeys son una de las tecnologías que están acelerando ese cambio. En lugar de utilizar un secreto que el usuario y el servicio deben conocer —la contraseña— emplean criptografía de clave pública. El usuario puede autenticarse mediante un mecanismo asociado a su dispositivo, como biometría, PIN u otros métodos seguros, sin tener que escribir una contraseña que pueda ser capturada mediante una página falsa.
La transición ya está llegando al entorno corporativo. Microsoft, por ejemplo, comenzó en septiembre de 2026 a convertir las passkeys en el método de autenticación predeterminado de Entra ID para determinados usuarios, como parte de un movimiento hacia mecanismos resistentes al phishing. La compañía también anunció que en febrero de 2027 dejará de proporcionar de forma nativa la entrega de códigos de autenticación mediante SMS y voz.
El mensaje para las organizaciones es significativo: la contraseña ya no tiene por qué ser el centro de la identidad digital del empleado.
La identidad se convierte en infraestructura empresarial
La magnitud del cambio se refleja también en las prioridades de inversión. Datos recientes de Gartner muestran que **56% de los responsables de seguridad de la información aumentó su presupuesto destinado a Identity and Access Management en 2026**. La firma considera que la gestión de identidad y acceso continúa siendo una prioridad para los líderes de ciberseguridad ante ecosistemas digitales cada vez más complejos, nuevas amenazas y la rápida incorporación de inteligencia artificial.
Pero la pregunta que las empresas deben hacerse está evolucionando. Ya no es únicamente: “¿Cuál es la contraseña correcta?”, sino “¿quién, o qué, está intentando acceder, desde qué dispositivo, en qué condiciones y qué debería estar autorizado a hacer?”
Las características que durante años pudieron percibirse simplemente como funcionalidades de una computadora, sensores biométricos, cámaras con reconocimiento facial, chips de seguridad o capacidades de administración del dispositivo— pasan a formar parte de una arquitectura empresarial de protección mucho más amplia.
En el entorno corporativo, donde una organización puede administrar cientos o miles de equipos, la seguridad del endpoint se vuelve especialmente relevante: cada computadora representa un punto desde el cual un empleado accede a información, aplicaciones y sistemas de la compañía.
Y ahora también hay que identificar a las máquinas
La inteligencia artificial agrega una nueva dimensión al desafío. Hasta hace poco, los sistemas de identidad estaban diseñados principalmente para responder una pregunta relativamente sencilla: ¿esta persona está autorizada para entrar?
La expansión de agentes de IA capaces de ejecutar acciones de manera autónoma está obligando a las organizaciones a responder otra: ¿qué ocurre cuando quien solicita acceso no es una persona?
Gartner identifica precisamente la adaptación de Identity and Access Management a los agentes de IA entre sus principales tendencias de ciberseguridad para 2026. Estos sistemas pueden necesitar acceder a aplicaciones, bases de datos y servicios en nombre de empleados u organizaciones, lo que obliga a definir nuevas reglas de registro, permisos, credenciales y supervisión. La firma advierte que los modelos tradicionales de identidad, construidos alrededor de usuarios humanos y roles relativamente estáticos, comienzan a resultar insuficientes para entornos donde pueden operar grandes cantidades de identidades de máquinas y agentes autónomos.
Menos fricción también puede significar más productividad
Existe además una razón operacional para que las empresas reconsideren sus métodos de autenticación. Cada contraseña olvidada, restablecimiento de credenciales o bloqueo de cuenta representa tiempo perdido para el empleado y trabajo adicional para los departamentos de TI. La seguridad que genera demasiada fricción también puede provocar que las personas busquen atajos para realizar sus tareas.
La transición hacia autenticación sin contraseña intenta resolver ambos lados de la ecuación: aumentar la protección frente al robo de credenciales y, al mismo tiempo, hacer que acceder a los sistemas resulte más sencillo para el usuario.
FIDO Alliance sostiene que la autenticación basada en passkeys puede reducir el riesgo asociado al phishing y a la reutilización de credenciales, además de agilizar el acceso de empleados, contratistas y proveedores a servicios empresariales.
Por eso, la desaparición de la contraseña probablemente no ocurra de un día para otro. Las organizaciones tienen sistemas heredados, aplicaciones con diferentes niveles de compatibilidad, requisitos regulatorios y usuarios con necesidades distintas. La transición será gradual y coexistirán diferentes mecanismos de autenticación durante algún tiempo.
Pero la dirección empieza a ser clara. Durante décadas intentamos solucionar las debilidades de las contraseñas haciendo que fueran cada vez más difíciles de recordar. La siguiente etapa de la seguridad empresarial podría partir de una idea diferente: dejar de pedirle a las personas que sean responsables de proteger el principal secreto que abre la puerta a la organización.
La pregunta para las empresas, entonces, quizás ya no sea si algún día trabajaremos sin contraseñas, sino cuánto tiempo seguirán dependiendo de ellas para proteger sus activos más importantes.
4 acciones que las instituciones de gobierno y los empleados públicos pueden realizar para facilitar la implementación de la IA en el estado
Mujeres que transforman el futuro: Women in Technology Summit 2026 reunirá en Lima a líderes para impulsar el talento femenino en tecnología
Después de décadas memorizando contraseñas, ¿por fin estamos cerca de dejarlas atrás?
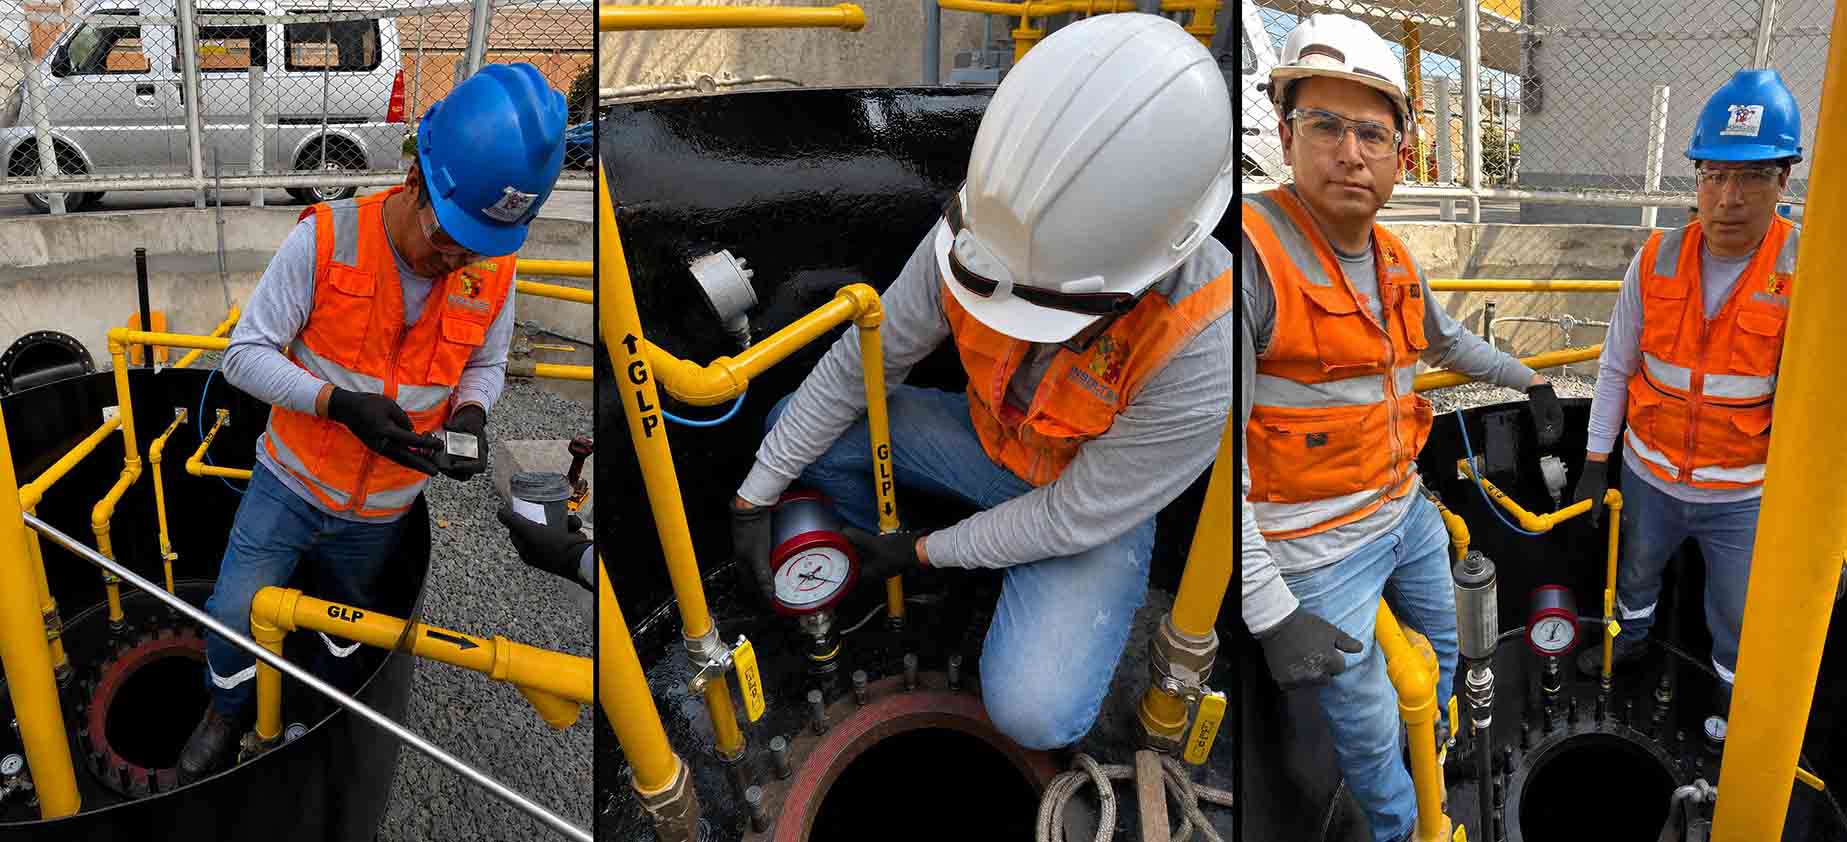
La importancia del medidor de nivel de GLP con indicador local para gasocentros, una exigencia de Osinergmin

¡Alerta!, Cuatro millones de balones adulterados de GLP circulan en el Perú [Infografía]
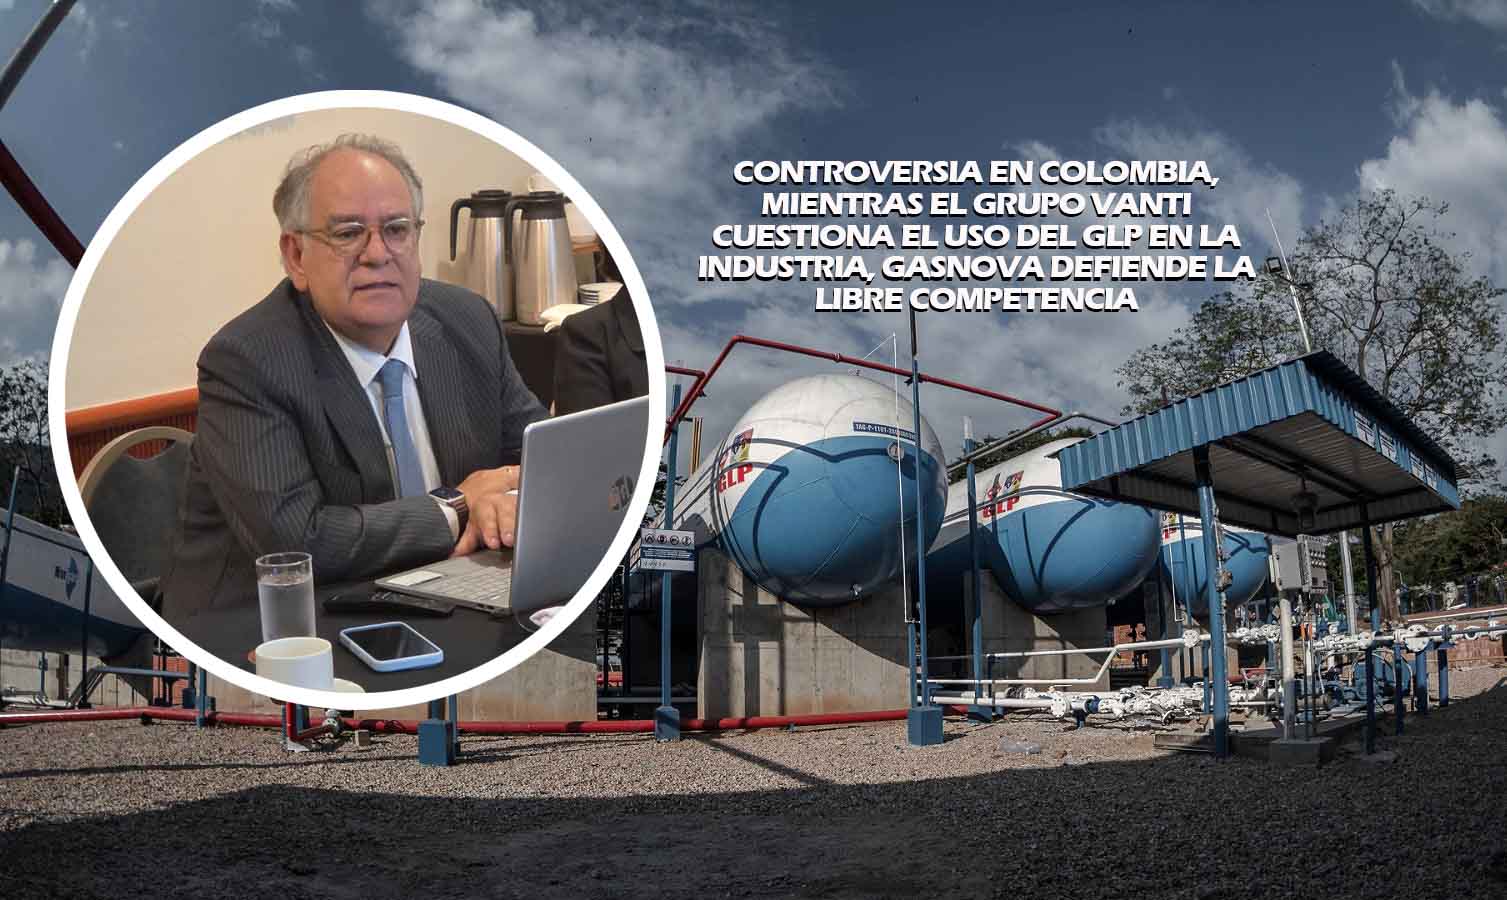
Colombia: GASNOVA rechaza restricciones al GLP y cuestiona planteamientos de VANTI sobre el abastecimiento energético


-
 Combustible6 días ago
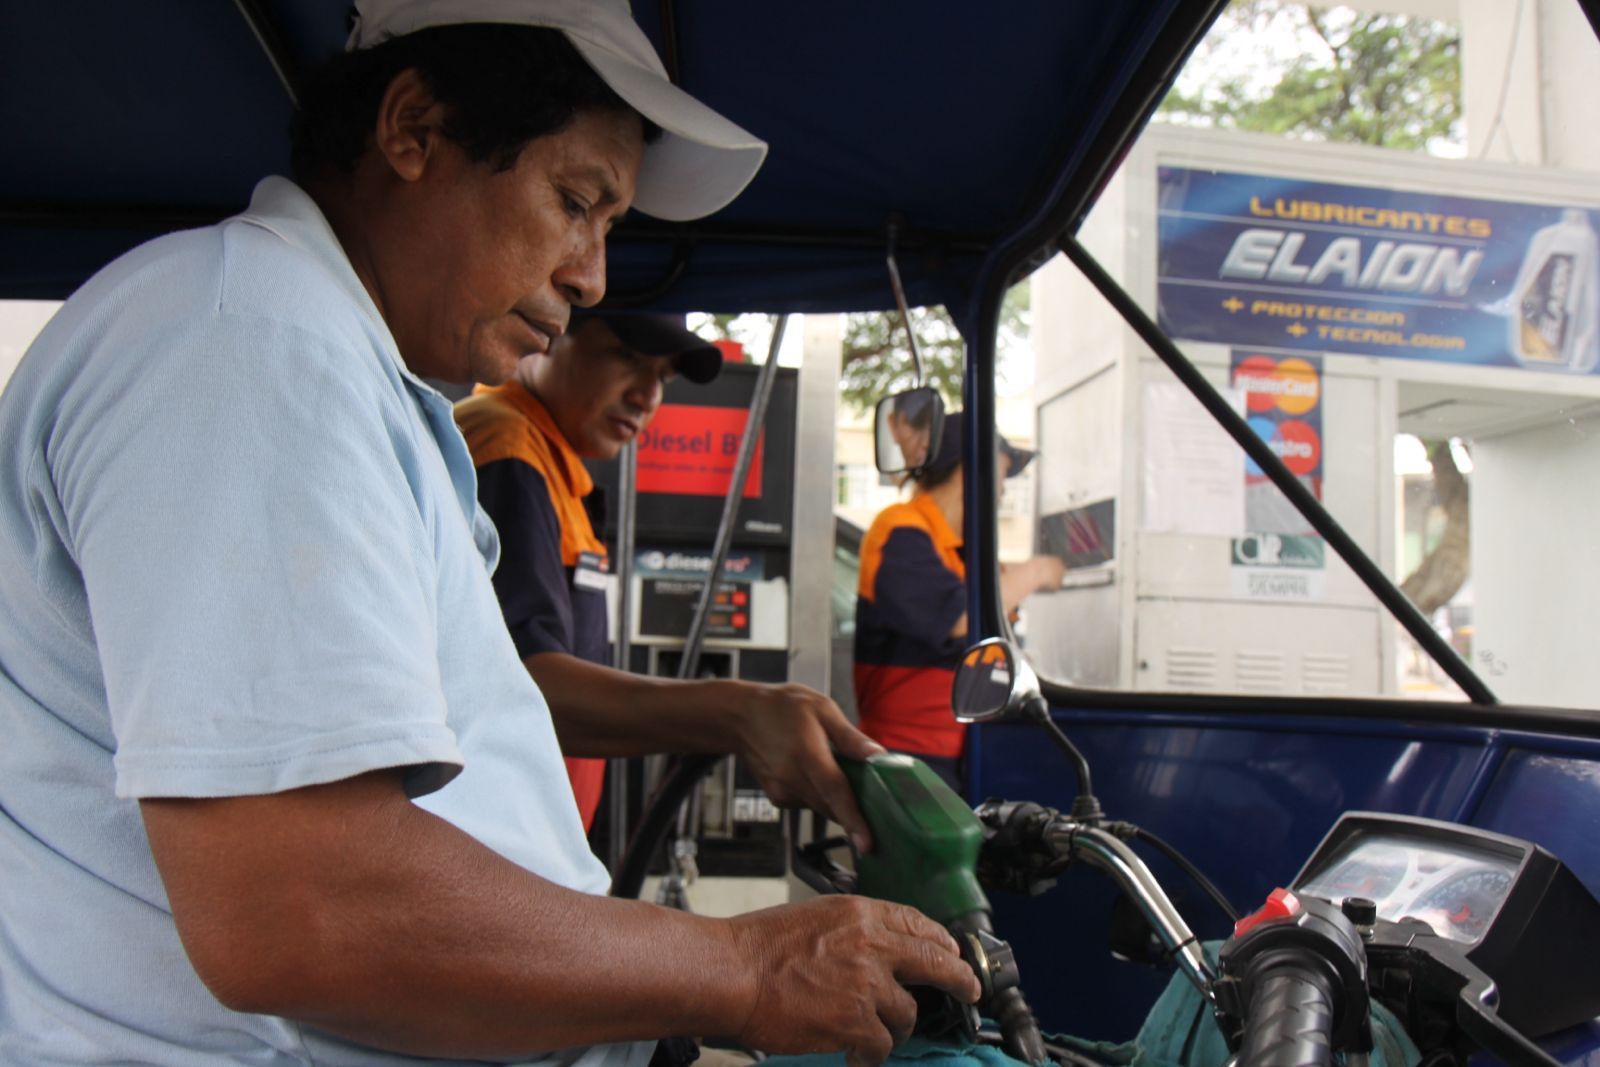
Mototaxistas de Loreto, Ucayali y Madre de Dios recibirán subsidio de S/4 por galón de combustible
-
 Combustible5 días ago
Moody’s mejora perspectiva crediticia de Petroperú y destaca avances en su fortalecimiento financiero
-
 Transporte5 días ago
Ford retira más de 223.000 camionetas F-150 por falla que podría provocar incendios o detener el motor
-
 Hidrocarburos6 días ago
Perupetro relanza licitación del Lote Z-69 y contempla venta de activos de Petroperú por US$15,1 millones
-
 Combustible6 días ago
Contraloría advierte riesgos ambientales y operativos en la refinería de Talara ante posibles lluvias por El Niño
-
 Internacionales6 días ago
Brent sube a US$ 108,75 ante cierre del oleoducto saudita de Yanbu
-
 Notas de Prensa6 días ago
Fenómeno El Niño plantea nuevos desafíos para la estabilidad del sistema eléctrico peruano
-
 Notas de Prensa6 días ago
¿Qué novedades llegan al mercado peruano? Huawei renueva su portafolio de dispositivos