
Notas de Prensa
ChatGPT, Gemini y Microsoft Copilot lideran el uso de IA en RRHH, pero solo el 15% la tiene integrada a su plataforma

- Estudio realizado a más de 200 líderes de Recursos Humanos revela que las herramientas de propósito general predominan en el área, mientras que atracción, selección y people analytics concentran los principales usos de inteligencia artificial.
- Se advierte que el desafío está en integrar esta tecnología a los sistemas de gestión de personas para aprovechar mejor los datos y dar mayor trazabilidad a los procesos.
ChatGPT, Gemini y Microsoft Copilot encabezan la lista de herramientas de inteligencia artificial utilizadas por líderes de Recursos Humanos. Meta IA y Perplexity también hacen parte de esta relación, aunque se ubican en los últimos lugares. Sin embargo, la adopción de la IA en las empresas todavía enfrenta un desafío mayor: llevar esta tecnología desde las aplicaciones de uso general hacia los sistemas que concentran la información y gestionan los procesos de cada talento profesional.
Así lo revela un estudio de Mandü, compañía de tecnología para la gestión de personas, que recogió las respuestas de 226 líderes de Recursos Humanos de Perú y Argentina entre junio y septiembre de 2026. Según los resultados, ChatGPT registra un uso de 62,4%, seguido de Gemini (45,2%) y Microsoft Copilot (43,8%). En contraste, solo el 15% de los encuestados señaló utilizar una inteligencia artificial integrada en su propia plataforma de Recursos Humanos.
“Esta diferencia es relevante porque al emplear herramientas de IA de manera independiente podrían crearse vacíos importantes. Esto, dado que las aplicaciones de propósito general no conocen la estructura organizacional, acceden al historial de desempeño de cada persona, respetan los permisos definidos por la empresa ni dejan trazabilidad dentro de los procesos del área”, enfatiza Gianmarco Ynaba, country manager de Mandü en Perú.
¿En qué procesos de Recursos Humanos se utiliza actualmente la IA?
La adopción de inteligencia artificial se concentra, principalmente, en procesos con un alto volumen de información y tareas repetitivas. De acuerdo con el estudio, los principales usos reportados por los encuestados son:
- Atracción y reclutamiento: 36,7%.
- Selección de candidatos: 33,2%.
- People analytics: 31,9%.
- Nómina y administración: 24,3%.
- Capacitación y desarrollo: 18,6%.
- Gestión del desempeño: 17,3%.
- Onboarding e inducción: 15,9%.
- Compensaciones y beneficios: 11,9%.
En cambio, la aplicación de IA es menor en procesos que involucran decisiones sobre la trayectoria laboral de una persona como la movilidad interna y planes de carrera que registran 6,2%, mientras que desvinculaciones alcanzan 2,7%.
Esta distribución muestra una diferencia entre los procesos en los que la IA ya asiste al procesamiento de información y aquellos en los que las decisiones tienen un impacto directo en la vida laboral de los colaboradores. En estos últimos, el estudio identifica una mayor presencia del criterio humano.
Del uso de la IA de forma aislada a una gestión integrada
Para Mandü, el siguiente desafío consiste en lograr integrar la IA a la gestión de Recursos Humanos. De esta manera, la información dejaría de estar dispersa entre aplicaciones y sistemas que no se conectan entre sí, logrando aprovechar los datos de manera conjunta y mantener la trazabilidad de los procesos.
“No basta con utilizar herramientas que resuelvan tareas puntuales: es importante que la tecnología trabaje sobre datos vinculados a cada trabajador. Esto permite contar con una visión más completa y utilizar mejor la información para acompañar las decisiones de talento”, expresó Ynaba.


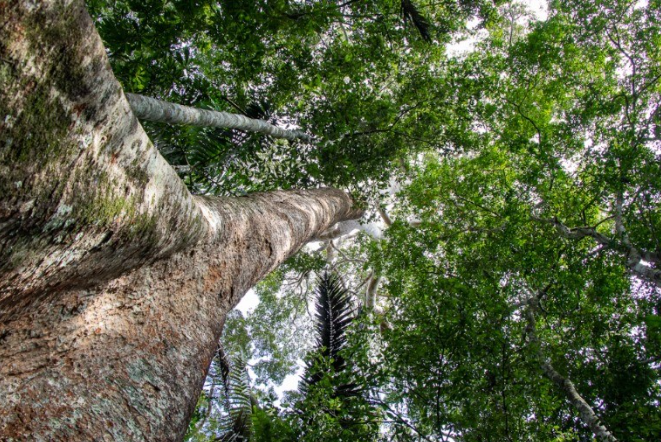

- El Santo Padre utilizó la imagen de este árbol milenario, conocido como el “gigante de la selva”, para reflexionar sobre la importancia de custodiar la creación y respetar la vida en todas sus formas. En esa línea, en su visita al Perú, el Papa León XIV llegará a Pucallpa como parte de su agenda oficial, donde sostendrá un encuentro con representantes de los pueblos amazónicos. En el país, ARBIO trabaja para promover la conservación de esta especie y proteger los ecosistemas amazónicos.
El shihuahuaco, uno de los árboles más emblemáticos de la Amazonía peruana, fue protagonista del reciente videomensaje del papa León XIV dirigido a los participantes de la VI Asamblea General de la Conferencia Eclesial de la Amazonía (CEAMA), realizada en Bogotá, Colombia. A través de la imagen de este gigante de la selva, el Santo Padre destacó el valor de la naturaleza y la necesidad de proteger la vida en todas sus formas frente a las amenazas de la explotación y el deterioro ambiental.
El mensaje cobra especial relevancia esta semana, en la que el papa León XIV se encuentra en el Perú realizando una visita apostólica del 11 al 16 de noviembre. Como parte de sus actividades oficiales, el domingo 15 llegará a Pucallpa, donde sostendrá un encuentro con misioneros y representantes de los pueblos amazónicos, además de celebrar una misa en la Villa Deportiva Regional de Ucayali. Su presencia en esta región representa una oportunidad para reforzar la atención sobre la conservación de la Amazonía y sus especies emblemáticas, como el shihuahuaco.
En su mensaje, difundido el 17 de marzo de 2026, el Pontífice hizo referencia a las características extraordinarias de esta especie: un árbol de crecimiento lento que puede vivir más de mil años, alcanzar varias decenas de metros de altura y albergar, gracias a su frondosa copa, a numerosas especies de flora y fauna. A partir de esta imagen, invitó a la Iglesia amazónica a convertirse en un refugio que genere y proteja la vida.
El llamado del Papa cobra especial relevancia para el Perú, donde el shihuahuaco cumple un papel fundamental en el equilibrio de los ecosistemas amazónicos. Su conservación representa también la protección de la biodiversidad y de los espacios naturales que albergan numerosas especies.
En esa línea, ARBIO Perú viene trabajando en la promoción de la conservación del shihuahuaco mediante su Programa Árboles Madre, enfocado en la protección de los bosques amazónicos, impulsando iniciativas de sensibilización y poniendo en agenda la importancia de preservar estos árboles de gran valor ecológico. Su labor busca generar conciencia sobre las amenazas que enfrenta esta especie y la necesidad de protegerla para las futuras generaciones.
“Que el papa León XIV haya elegido la imagen del shihuahuaco para transmitir un mensaje sobre el cuidado de la creación es muy significativo. Este árbol representa mucho más que una especie forestal: es un ecosistema que brinda refugio y sostiene la vida de numerosas especies. Protegerlo significa también defender la biodiversidad y el futuro de nuestra Amazonía. Desde ARBIO buscamos que más personas se involucren en esta causa y puedan sumarse a su conservación mediante la adopción de un árbol”, señala Rocío Espinosa, cofundadora, directora y CFO de ARBIO Perú.
La representante de ARBIO destaca que la conservación del shihuahuaco requiere un compromiso conjunto entre autoridades, organizaciones, empresas y ciudadanía. Asimismo, considera que el mensaje del Santo Padre contribuye a visibilizar la importancia de los árboles milenarios y la necesidad de impulsar acciones concretas para evitar la pérdida de estos gigantes naturales.
El Papa León XIV también expresó su preocupación por el creciente deterioro del entorno natural amazónico y por las situaciones de abuso y explotación que afectan a sus poblaciones. En ese contexto, exhortó a custodiar la creación y acompañar a quienes sufren las consecuencias de estas amenazas.
El reconocimiento del shihuahuaco como símbolo de este mensaje constituye una oportunidad para reforzar la atención sobre la riqueza natural del Perú y recordar que preservar la Amazonía implica proteger no solo sus bosques, sino también los ecosistemas y las especies que dependen de ellos. En el marco de su visita al país y su próximo encuentro con los pueblos amazónicos en Pucallpa, este llamado adquiere especial significado para quienes trabajan por la defensa y conservación de la selva peruana.
Notas de Prensa
El Papa León XIV en Lima: viajes podrían tardar hasta 40% más en vísperas de la Santa Misa
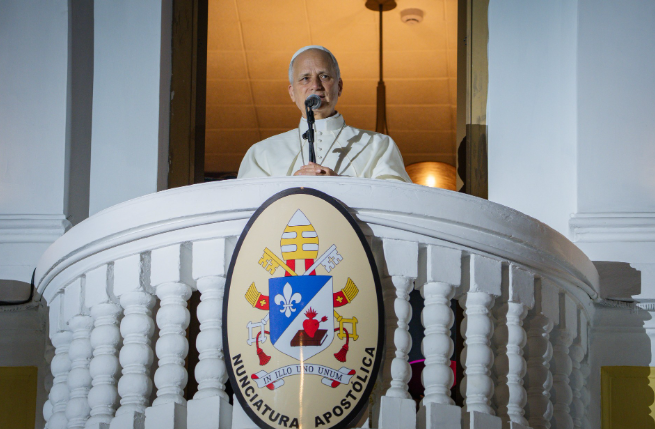
- Para el lunes 16, Cabify prevé entre 40% y 60% más demanda en los alrededores de Las Palmas, donde los traslados podrían tardar hasta 40% más.
- Los viajes en los alrededores del aeropuerto pasaron de 52 a 70 minutos durante la llegada del pontífice, según datos de la plataforma.
Desde la llegada del papa León XIV al Perú, los recorridos cotidianos de Lima se cruzaron con los de quienes buscaban acompañar su visita. El movimiento tuvo puntos de especial concentración: según datos de Cabify, la demanda de viajes aumentó 44% en las zonas aledañas a la ruta del pontífice, una señal para quienes debían organizar sus desplazamientos por estos sectores.
Para quienes tenían un vuelo o debían acercarse al aeropuerto, anticiparse cobró especial importancia. Entre las 14:00 y las 17:00 horas, la demanda en esta zona aumentó 60%, mientras que los viajes pasaron de 52 a 70 minutos en promedio. Es decir, recorrer estos trayectos tomó alrededor de 18 minutos adicionales frente a un día habitual.
Al caer la tarde, el movimiento volvió a concentrarse cerca del recorrido papal: entre las 18:00 y las 23:00 horas, la demanda aumentó 55% en las zonas aledañas durante su llegada. En el Centro Histórico, en cambio, disminuyó en el contexto del cierre perimetral. Estos contrastes muestran por qué conviene planificar cada traslado según la zona y el horario.
La atención ahora se dirige al lunes 16 y a los alrededores de la Base Aérea Las Palmas. Con motivo de la misa de cierre de la visita, Cabify estima un incremento de entre 40% y 60% en la demanda de viajes en este sector, con mayor tráfico desde las primeras horas del día. Los trayectos podrían tomar hasta 40% más de tiempo de lo habitual.
Para quienes asistirán a la celebración y para quienes continuarán con su rutina, organizar la salida será clave. Cabify recomienda consultar las restricciones oficiales, prever tiempo adicional y coordinar puntos de encuentro fuera de los perímetros restringidos. Revisar la ruta antes de partir permitirá anticipar los cambios y desplazarse con mayor tranquilidad durante esta última jornada.
Notas de Prensa
Ataques a sistemas de refrigeración en Europa: ¿está América Latina preparada para un incidente similar?
Desde ESET examinan cómo atacantes elevaron a distancia la temperatura de refrigeradores y cámaras frío de supermercados europeos y de un banco de sangre en Francia, advierten que este tipo de tecnología ya opera en empresas latinoamericanas y analizan el escenario de seguridad en la región.
Entre el 11 y el 12 de octubre de 2026, atacantes aún no identificados tomaron el control remoto de los sistemas que regulan la temperatura de las heladeras de cientos de supermercados en Francia y las llevaron hasta 50 °C. El 2 de noviembre la escena se repitió en Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia, y esa misma noche también fueron alteradas cámaras frías del banco de sangre francés. El motivo son equipos conectados a Internet, algunos sin actualizar o con la contraseña de fábrica, sin vigilancia por parte de la seguridad de la empresa. En este contexto, desde ESET Latinoamérica, compañía líder en detección proactiva de amenazas, analizan qué tan expuestas están las empresas e infraestructuras de América Latina frente a este tipo de ataques.
El episodio más reciente ocurrió el 2 de noviembre de 2026, cuando el proveedor de refrigeración Coolworld sufrió una intrusión que afectó cámaras frigoríficas utilizadas por el banco de sangre francés. Los atacantes modificaron remotamente parámetros de equipos que operan a unos −30 °C y llegaron a programarlos para alcanzar temperaturas superiores a los 100 °C. La anomalía fue detectada por un técnico de guardia antes de que se produjeran pérdidas de productos sanguíneos. Ese mismo día se registró una segunda ola de ataques contra supermercados europeos. Cadenas de Bélgica, Luxemburgo, Suecia, Irlanda, Países Bajos, Estonia y Finlandia reportaron alteraciones en sus sistemas de refrigeración. Entre los afectados se contaron tiendas Delhaize, Carrefour, SuperValu y Coop, cuyos evaporadores fueron forzados a entrar en modo descongelamiento.
Semanas antes, entre el 11 y el 12 de octubre, cientos de supermercados franceses sufrieron un ataque similar. Las estimaciones difundidas por distintos medios sitúan la cantidad de locales afectados entre 350 y 700. Durante la noche, las temperaturas de los equipos de refrigeración aumentaron hasta los 50 °C, provocando la pérdida de alimentos y, en algunos casos, incendios. El hecho es investigado por la Fiscalía de París y por la agencia francesa de ciberseguridad ANSSI.
“Al momento nadie se adjudicó los ataques ni hubo pedido de rescate. Por eso, especialistas apuntan más a un sabotaje que a un delito con fines económicos.”, revela Rodrigo Alvarez, Investigador de Seguridad Informática de ESET Latinoamérica.
A estos eventos se sumó una investigación del Departamento de Defensa de Estados Unidos sobre fallas registradas en agosto de 2026 en al menos seis comisariatos militares. Según las pesquisas, varios sistemas de refrigeración pasaron inesperadamente a modo calefacción o descongelamiento, lo que llevó a las autoridades a analizar la posibilidad de un ciberataque.
“Los atacantes no necesitaron entrar a la oficina ni robar datos: les bastó con llegar al tablero que maneja el frío. Hoy una heladera comercial no es solo un motor y un termostato. Tiene un controlador conectado a Internet para que el técnico ajuste temperaturas y reciba alarmas desde cualquier lugar. En muchos casos, nadie supervisaba los equipos durante la madrugada, lo que permitió a los atacantes prolongar los ciclos de descongelamiento sin ser detectados. A esto se sumó la presencia de software desactualizado o sin soporte del fabricante y el uso de credenciales de fábrica que nunca habían sido cambiadas. Ninguna de estas debilidades es nueva, pero juntas resultaron suficientes para comprometer cientos de instalaciones.”, remarca Alvarez.
En Francia, la agencia de ciberseguridad ANSSI identificó como blanco a controladores del fabricante danés Danfoss. Varios eran equipos viejos sin soporte del fabricante; otros eran nuevos, pero sin actualizar, y muchos usaban la contraseña de fábrica. Según Le Monde, los atacantes alargaron el ciclo de descongelado de una a ocho horas para que las alarmas no saltaran. El caso del banco de sangre muestra la otra cara: la intrusión entró por un proveedor, y el daño se evitó porque la institución tenía un monitoreo propio, independiente del de ese proveedor.
En lo que respecta a Latinoamérica, GSMA Intelligence proyectaba para 2025 unos 1.300 millones de conexiones IoT (Internet de las cosas) en la región, cerca del 5% del total mundial (GSMA). Es decir, la densidad de dispositivos por empresa y por tienda sigue siendo menor que en Europa occidental, EE.UU. o Canadá. Pero, desde ESET, destacan que la diferencia de escala no altera el nivel de protección por tres razones:
- La misma tecnología: Las grandes cadenas de supermercados, frigoríficos y operadores logísticos de la región compran controladores de los mismos fabricantes globales que se usan en Europa y EE.UU.
- Equipos de mayor antigüedad: En muchas empresas latinoamericanas los equipos se usan más años y se renuevan menos. Los sistemas viejos y sin soporte fueron la puerta de entrada en Francia.
- Mantenimiento tercerizado: Igual que en Europa, el frío, la climatización, las cámaras o los tableros eléctricos suelen estar a cargo de un proveedor externo con acceso remoto. Ese acceso rara vez entra en el radar del área de seguridad.
Para ESET, el principal obstáculo para la preparación de una estrategia de seguridad en Latinoamérica es que muchas organizaciones no tienen visibilidad ni control sobre qué equipos están conectados. Según datos del ESET Security Report 2026 el 52,7% de las organizaciones latinoamericanas detectó intentos de ataque en el último año y hay un 15,4% no puede confirmar si sufrió un incidente. Además, entre las que no detectaron ataques, un 25,1% admite que pudieron ocurrir sin ser vistos por falta de tecnología.
ESET sostiene que las medidas que habrían frenado estos ataques son conocidas y, en su mayoría, no requieren grandes inversiones:
- Hacer un inventario: Listar qué equipos están conectados, quién los administra y qué proceso depende de cada uno.
- Sacarlos de la vidriera: Ningún panel de control debería ser accesible directamente desde Internet; el acceso remoto, solo por canales seguros.
- Cambiar la clave de fábrica: Contraseñas únicas y robustas y, donde se pueda, doble factor de autenticación.
- Actualizar y planificar el recambio: Aplicar parches y reemplazar los equipos que ya no reciben soporte.
- Separar redes: Que una intrusión en la red administrativa no llegue a los equipos que controlan procesos físicos.
- Exigir lo mismo a los proveedores: Revisar cómo se conectan, con qué credenciales y quién audita esos accesos.
- Tener un «plan B» que no dependa del proveedor: Un monitoreo independiente salvó las reservas del banco de sangre francés.
“La lección de Europa es que la ciberseguridad ya no termina en la computadora. Termina en la heladera, la cámara de frío, la bomba de agua y cualquier objeto que se pueda manejar por la red. Las organizaciones de América Latina tienen hoy una ventaja que Europa no tuvo: pueden prepararse antes de que les toque.”, resalta Rodrigo Alvarez, Investigador de ESET Latinoamérica.
Papa León XIV pone en valor al shihuahuaco y llama a proteger la Amazonía peruana
El Papa León XIV en Lima: viajes podrían tardar hasta 40% más en vísperas de la Santa Misa
ChatGPT, Gemini y Microsoft Copilot lideran el uso de IA en RRHH, pero solo el 15% la tiene integrada a su plataforma
Presentan el XII INGEPET 2027, que abordará los desafíos de inversión, innovación y seguridad energética del Perú

Petroperú reporta mejores resultados financieros, pero sindicato cuestiona el papel de ProInversión
Salió EL GAS NOTICIAS edición N° 111 con las principales noticias del sector gas


-
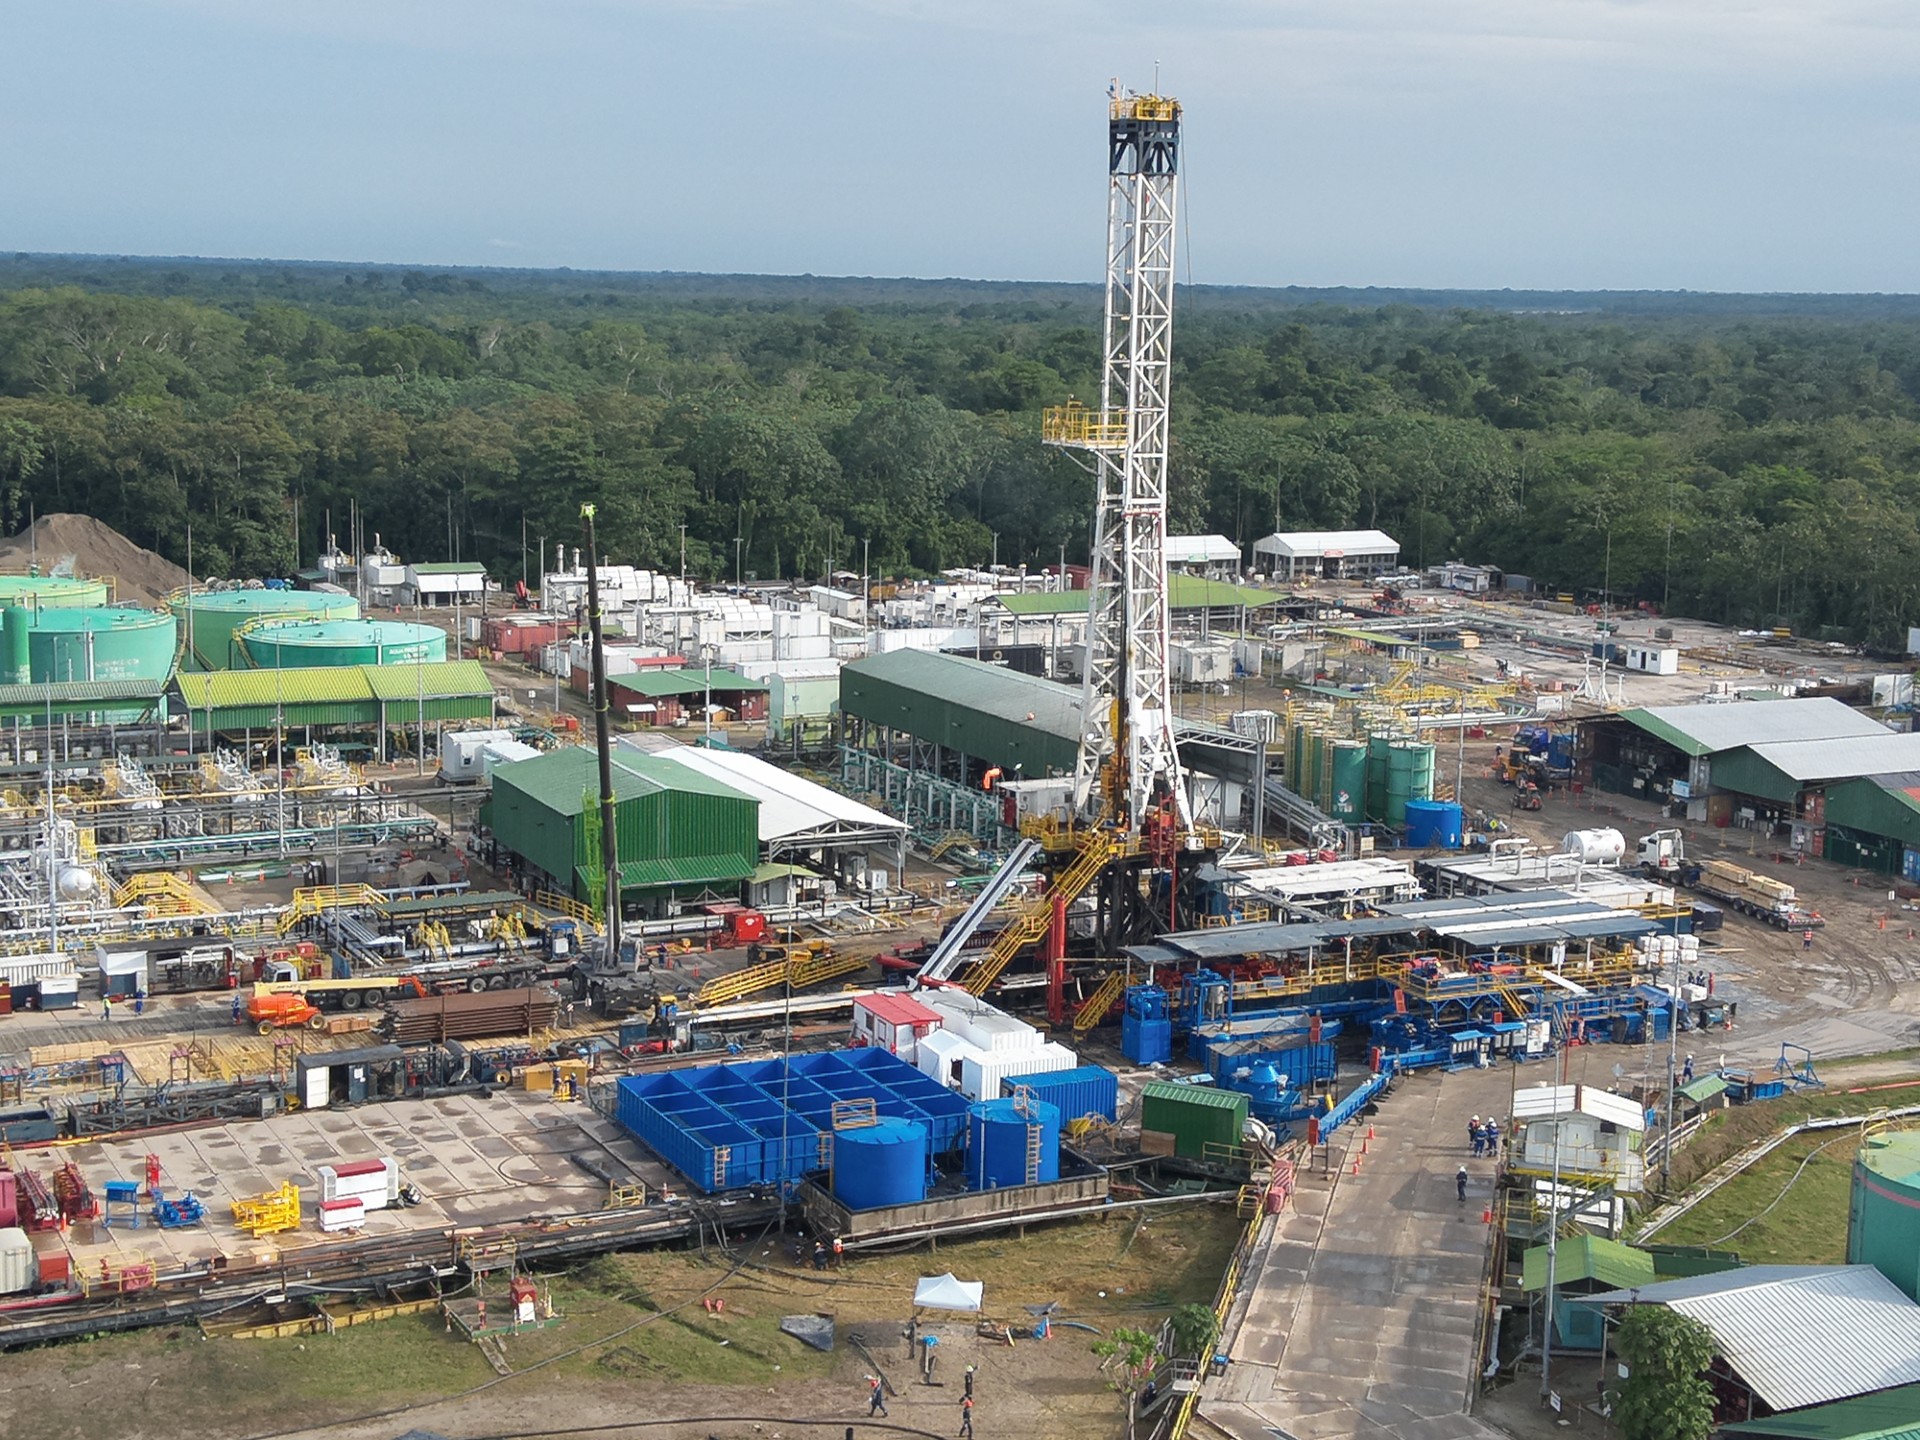 Hidrocarburos4 días ago
Pozo 25H de PetroTal alcanzará profundidad objetivo este mes y estará listo para producir
-
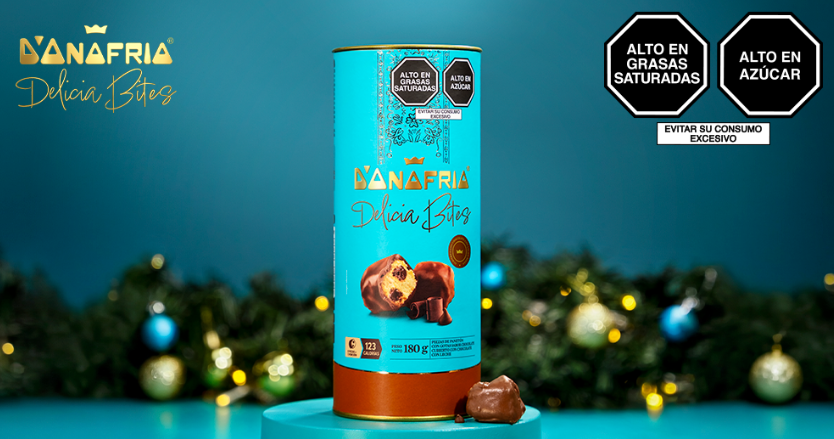 Notas de Prensa4 días ago
D’Onofrio presenta Delicia Bites, una nueva forma de disfrutar el panetón esta Navidad
-
 Notas de Prensa5 días ago
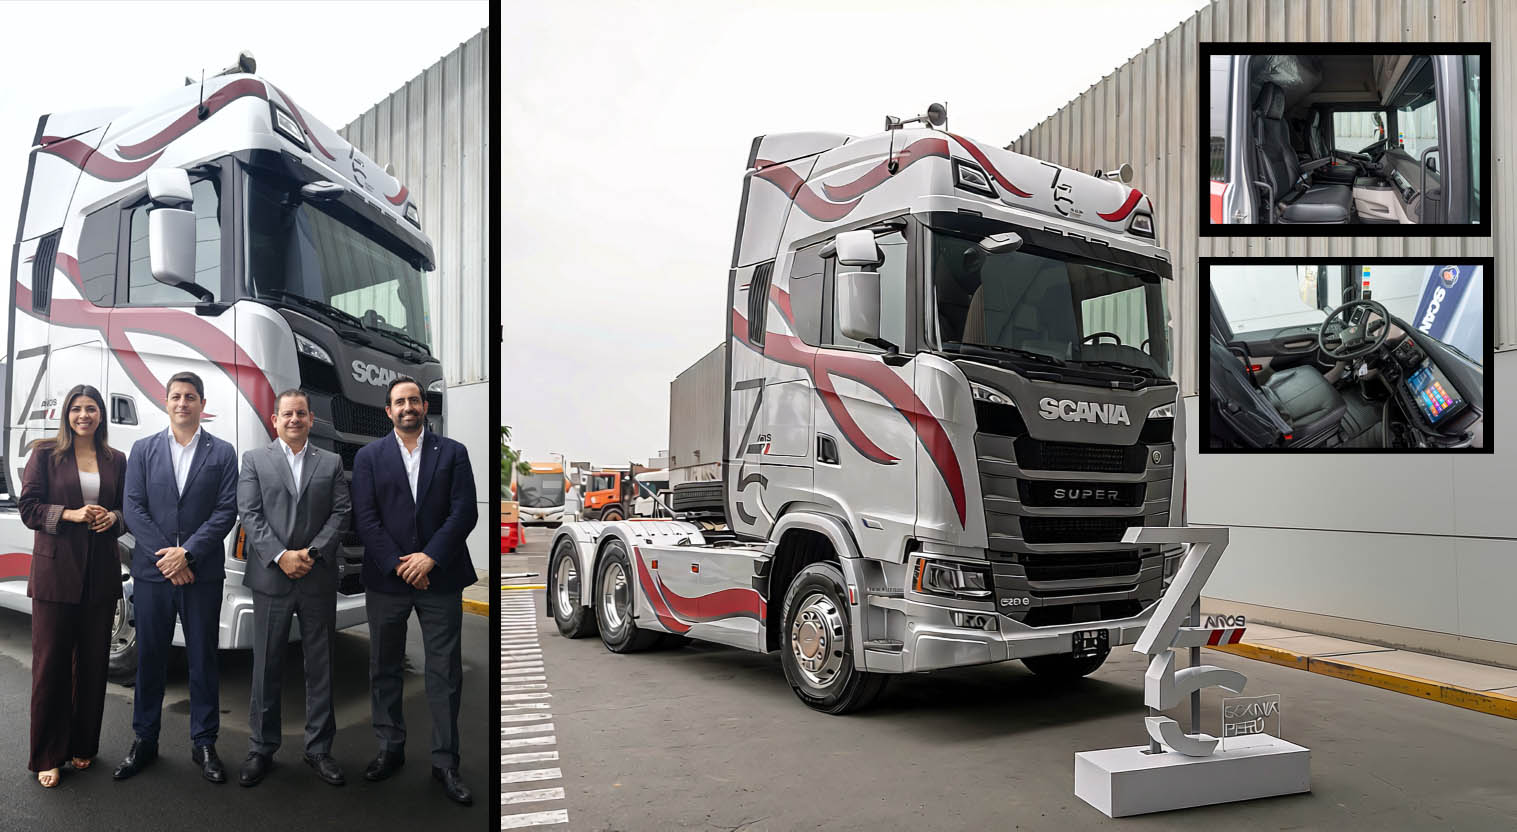
Scania celebra 75 años en el Perú con una edición especial del S 550 y proyecta cerrar 2026 con 1,300 vehículos entregados
-
 GLP5 días ago
GLP formal registra 3,365 incumplimientos ante OEFA y OSINERGMIN y enfrenta desafíos en fiscalización y seguridad
-
 GLP5 días ago
Piura: intervienen camión cisterna que extraía petróleo de una conexión clandestina del Oleoducto Norperuano
-
 Combustible4 días ago
FENPETROL exige fiscalizar la reorganización de Petroperú ante su recuperación financiera
-
 Notas de Prensa4 días ago
¿Qué pasa con los fondos de pensiones cuando aumenta la incertidumbre en los mercados?
-
 Notas de Prensa4 días ago
¿Cómo evitar que las lluvias interrumpan las operaciones de una empresa? Medidas para anticiparse