
Notas de Prensa
Quishing: cómo funcionan las estafas con códigos QR y cómo protegerte


Los códigos QR ya aparecen en una proporción significativa de las campañas de phishing detectadas. ESET Latinoamérica analiza cómo funciona esta técnica, por qué gana terreno y qué medidas pueden ayudar a reducir el riesgo.
Durante la primera mitad de 2026, los códigos QR estuvieron presentes en alrededor del 11% de los correos electrónicos de phishing analizados por ESET Latinoamérica, compañía líder en detección proactiva de amenazas. Además, QRCode/Phishing ocupó el séptimo lugar entre las principales amenazas distribuidas por correo electrónico y, según elESET Threat Report H1 2026, los países con más detecciones de esta modalidad fueron Estados Unidos (19%), España (17%) y México (6%). En este contexto, el equipo de investigación de ESET explica qué es el quishing y por qué cambia la dinámica de las estafas, analiza correos electrónicos reales detectados y muestra cómo protegerse y qué hacer si ya se escaneó un código malicioso.
El término surge de la combinación de «QR» y «phishing». Se trata de una técnica de ingeniería social en la que el atacante oculta una dirección maliciosa dentro de un código QR, en lugar de enviarla como un enlace visible. El ataque puede producirse en dos escenarios: Digital o Físico. Digital refiere al código QR llega en el cuerpo de un correo electrónico, en un archivo PDF adjunto, en un mensaje de WhatsApp o SMS, o aparece en un sitio web o perfil de redes sociales. Por otro lado, el Físico refiere al código QR que está impreso en carteles, folletos, papeles colocados en el parabrisas de un vehículo, paquetes o, en uno de los casos más comunes, en adhesivos pegados encima de un código QR legítimo.
Después de escanearlo, la víctima puede ser dirigida a una página falsa de inicio de sesión, a una pantalla de pago, a la descarga de una aplicación maliciosa o incluso a una acción dentro de una aplicación legítima.
La gran diferencia respecto del phishing tradicional está en lo que la víctima puede ver antes de actuar. Un enlace escrito puede leerse, compararse y cuestionarse. En cambio, el destino de un código QR permanece oculto en un patrón de cuadrados blancos y negros, invisible para el ojo humano hasta el momento del escaneo.
Pie de imagen: Principales amenazas distribuidas por correo electrónico durante el primer semestre de 2026. Fuente: ESET Threat Report H1 2026.
Los registros de ESET muestran que QRCode/Phishing ya tiene presencia en toda la región. Durante el primer semestre de 2026, esta familia figuró entre las amenazas compartidas más extendidas de América Latina. La actividad observada mostró además una fuerte concentración en México, que lideró los registros regionales asociados a esta modalidad. La tendencia también se refleja a nivel global. Según el ESET Threat Report H1 2026, los códigos QR aparecieron en alrededor del 11% de los correos electrónicos de phishing detectados durante el semestre. Además, México se ubicó entre los tres países con más detecciones de esta modalidad a nivel mundial, junto con Estados Unidos y España.
“Al pedirle a la víctima que escanee un código, el ciberdelincuente traslada la interacción desde un entorno relativamente protegido, como la computadora del trabajo, hacia un teléfono móvil que muchas veces no cuenta con las mismas medidas de seguridad. De hecho, el ESET Threat Report H1 2026 destaca que los atacantes utilizan códigos QR para desplazar la interacción hacia dispositivos móviles y dificultar una inspección rápida de los enlaces maliciosos.”, comenta Jonathan Ramos, Investigador de Seguridad Informática de ESET Latinoamérica.
Para comprender cómo llegan estas estafas hasta las víctimas, ESET comparte un ejemplo electrónico real detectado por ESET y presentados en el ESET Threat Report H1 2026, el falso documento de DocuSign:
Pie de imagen: Correo electrónico de phishing detectado como QRCode/Phishing que suplanta a DocuSign. Fuente: ESET Threat Report H1 2026.
Este caso imita una notificación de DocuSign, una plataforma de firma electrónica ampliamente utilizada por empresas. Según los datos regionales de ESET, DocuSign fue una de las marcas más utilizadas por los atacantes en campañas de phishing observadas en América Latina durante el semestre.
Utilizando la identidad visual de la compañía, el mensaje informa que un documento ha sido completado para revisión y firma, y muestra un código QR. En lugar de incluir un enlace, presenta un botón amarillo que indica que se debe escanear el código para revisar y completar el documento. En realidad, el botón no dirige a ningún sitio. La única forma de continuar es apuntar la cámara al código QR. Como el correo contiene muy poco texto, existen pocas señales para sospechar del engaño, y la dirección a la que conduce permanece oculta dentro de la imagen.
Una vez que la estafa llega al celular, el delincuente dispone de un abanico de posibilidades que va más allá del robo de contraseñas. Por un lado, el robo de credenciales y secuestro de sesiones en el que las páginas falsas de inicio de sesión de bancos, servicios de correo o aplicaciones corporativas adaptadas a pantallas móviles son uno de los destinos más comunes. También pueden optar por los pagos fraudulentos, donde algunos códigos QR pueden abrir pantallas de pago o dirigir a operaciones con datos precargados, reduciendo las posibilidades de que la víctima detecte irregularidades si no revisa cuidadosamente la información antes de confirmar la transacción. Además, pueden ir por la instalación de aplicaciones maliciosas, cuando el código QR puede conducir a la descarga de aplicaciones fuera de las tiendas oficiales o a sitios preparados para distribuir software malicioso.
ESET comparte algunos indicios que pueden ayudar a identificar un código QR sospechoso:
- Está pegado encima de otro código o presenta señales de manipulación.
- Llega sin ser solicitado, mediante correo electrónico, mensaje o en un soporte físico inesperado.
- Está acompañado por mensajes de urgencia, presión temporal o advertencias alarmistas.
- La URL mostrada no coincide con el servicio esperado o presenta irregularidades.
- Solicita datos sensibles, como contraseñas, códigos de verificación o información financiera.
- Pide instalar una aplicación para continuar con el proceso.
Además, ESET acerca algunas buenas prácticas para prevenir el quishing:
- Escanear con cautela y revisar la URL antes de continuar: si el lector de códigos QR muestra la dirección de destino, verificar que corresponda al sitio esperado antes de abrirla.
- Priorizar los canales oficiales: para consultar facturas, envíos, beneficios o trámites, ingresar manualmente al sitio web o utilizar la aplicación oficial.
- Revisar siempre la información antes de confirmar una operación: especialmente cuando implique pagos o ingreso de credenciales.
- No instalar aplicaciones desde códigos QR desconocidos: descargar software únicamente desde las tiendas oficiales.
- Ante cualquier duda, verificar la información a través de un canal oficial.
- Mantener el celular actualizado y protegido con una solución de seguridad confiable.
“El crecimiento del quishing demuestra cómo los ciberdelincuentes adaptan técnicas conocidas a los hábitos digitales de los usuarios. A medida que los códigos QR se incorporan a más actividades cotidianas, también aumentan las oportunidades para que sean utilizados como vehículo de fraude. Con una presencia cada vez más extendida tanto a nivel global como regional, esta modalidad se consolida como una amenaza que merece cada vez más atención por parte de usuarios y organizaciones.”, concluye Ramos de ESET.



La inteligencia artificial puede ayudar a detectar amenazas en internet, pero no es una barrera infalible contra los fraudes. Mientras las empresas utilizan esta tecnología para reforzar su seguridad, los delincuentes también la aprovechan para crear correos falsos, imitar voces y enviar mensajes cada vez más difíciles de identificar.
¿Alguna vez recibiste un mensaje que parecía venir de tu banco o una llamada en la que reconociste la voz de alguien conocido? Hoy, este tipo de engaños puede ser mucho más convincente gracias a la inteligencia artificial (IA).
La misma tecnología que permite detectar actividades sospechosas y proteger sistemas también está siendo utilizada por los ciberdelincuentes para perfeccionar sus estafas. Esto significa que un correo con errores evidentes o un mensaje extraño ya no son las únicas señales de alerta: los fraudes pueden estar mejor redactados, personalizados e incluso imitar la forma de hablar de una persona.
En el Perú, se registraron 353,530 detecciones de amenazas digitales durante el primer semestre de 2026, según un análisis de ESET. Más del 45% estuvo relacionado con técnicas como la ingeniería social y el phishing, modalidades que buscan engañar a las personas para que hagan clic en enlaces fraudulentos, descarguen archivos maliciosos o compartan información personal. La cifra evidencia que, incluso con herramientas de protección cada vez más avanzadas, el engaño a los usuarios sigue siendo una de las principales vías de entrada para los ciberdelincuentes.
El problema no siempre está en la tecnología
Aunque las herramientas de IA ayudan a detectar amenazas, no pueden evitar todos los riesgos. Muchas veces, los ataques comienzan con acciones cotidianas: abrir un enlace sospechoso, compartir información personal por un canal no autorizado o utilizar la misma contraseña en varias cuentas.
«Un clic en un enlace fraudulento, el envío de información por canales no autorizados o la reutilización de credenciales continúan siendo la puerta de entrada principal para los ataques más graves», explica Leidivino Natal da Silva, CEO de Stefanini Cyber para Latinoamérica.
El problema es que ahora los delincuentes pueden utilizar IA generativa para elaborar mensajes que imitan el tono de comunicación de empresas, bancos o personas conocidas. También pueden reproducir patrones de voz y estilos de escritura, lo que hace más difícil distinguir una comunicación legítima de un intento de fraude.
Por eso, recibir un mensaje bien redactado o escuchar una voz familiar ya no debería ser suficiente para confiar en su contenido.
¿Qué podemos hacer para protegernos?
Aunque ninguna herramienta garantiza una protección absoluta, existen medidas que pueden reducir las posibilidades de caer en un engaño digital:
- Desconfía de los mensajes urgentes: si un supuesto banco o servicio te pide actuar inmediatamente, verifica la información antes de responder.
- No compartas contraseñas ni códigos: ninguna llamada o mensaje debería ser motivo para entregar tus credenciales o códigos de verificación.
- Activa la autenticación multifactor: añade una capa adicional de seguridad a tus cuentas, especialmente al correo electrónico y las aplicaciones bancarias.
- Verifica antes de hacer clic: si recibes un enlace inesperado, ingresa directamente a la página oficial del servicio en lugar de utilizar el vínculo recibido.
- Actualiza tus dispositivos y aplicaciones: las actualizaciones suelen incluir correcciones que ayudan a cerrar brechas de seguridad.
Desde Stefanini Cyber advierten que las empresas también necesitan reforzar sus sistemas de protección mediante estrategias de ciberseguridad preventiva. En términos sencillos, esto significa identificar posibles riesgos antes de que se conviertan en un ataque y tomar medidas para reducir sus consecuencias.
La conclusión es clara: la inteligencia artificial puede convertirse en una aliada para proteger nuestra información, pero no reemplaza la prevención. En un entorno donde los delincuentes también utilizan esta tecnología, verificar antes de confiar sigue siendo una de las principales formas de proteger nuestros datos.
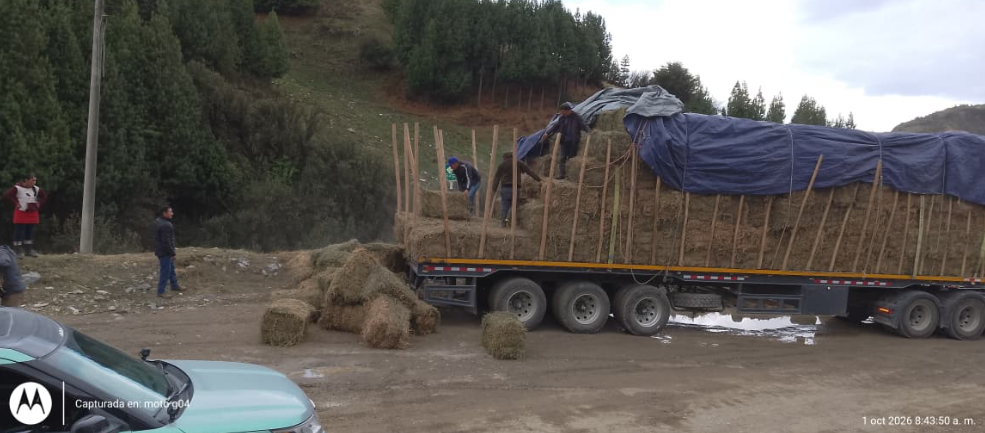
El programa contempla asistencia técnica, mejoramiento de pasturas, alimentación y sanidad animal para contribuir al desarrollo de la producción pecuaria y lechera de la comunidad.
Gold Fields, a través de su Gerencia de Gestión y Desarrollo Social, impulsa el Programa de Desarrollo Ganadero en la Comunidad Campesina El Tingo, iniciativa que beneficia a más de 260 familias de su área de influencia directa y busca mejorar las condiciones productivas de quienes se dedican a la crianza de ganado y a la actividad lechera.
El programa comprende la adquisición de medicamentos e insumos veterinarios, materiales para la atención del ganado y pajuelas de semen de las razas Holstein, Brown Swiss, Fleckvieh y Jersey, destinadas a procesos de mejoramiento genético mediante inseminación artificial. Estas acciones cuentan con asistencia técnica del equipo de la comunidad y buscan fortalecer la sanidad animal, mejorar las características productivas del ganado y adecuar su manejo a las condiciones de crianza de cada productor. Asimismo, la provisión de insumos contó con la participación de la empresa comunal ESEGE GOICER S.R.L., a la que se brindó la oportunidad de ser proveedora del programa.
En cuanto a la disponibilidad de alimento para el ganado, se adquirieron semillas de avena forrajera, vicia, rye grass ecotipo cajamarquino, trébol rojo y trébol blanco, además de fertilizantes y abonos para el mejoramiento de pasturas. Estos insumos permitirán instalar 20 hectáreas de nuevas pasturas y realizar el mantenimiento de otras 100 hectáreas de pastos cultivados. A ello se suma la entrega de 1,542 pacas de heno de alfalfa, destinadas a complementar la alimentación del ganado, especialmente durante las épocas de menor disponibilidad de pastos.
Como parte de las acciones para mejorar las condiciones de crianza, la articulación con AGRO RURAL también ha permitido la construcción de 10 cobertizos para ganado en la comunidad, con la participación activa de las familias beneficiarias. Esta infraestructura contribuye a brindar espacios de resguardo para los animales frente a las condiciones climáticas de la zona.
“El desarrollo de la actividad ganadera requiere una visión de largo plazo, que reconozca el conocimiento de los productores y fortalezca sus capacidades para aprovechar mejor los recursos de su territorio. Por ello, consideramos fundamental trabajar de manera coordinada con las comunidades, acompañando iniciativas que puedan generar oportunidades sostenibles para las familias”, señaló Edwin Amoretti, gerente de Gestión y Desarrollo Social.
A través de este programa, Gold Fields busca fortalecer las capacidades productivas de las familias de El Tingo y contribuir a la sostenibilidad de la actividad ganadera, una de las principales actividades económicas de la comunidad. Estas acciones forman parte de su trabajo con las poblaciones de su entorno para impulsar oportunidades de desarrollo y generar valor que perdure más allá de la minería.
Notas de Prensa
La congestión también golpea el bolsillo: ATU propone reducir los costos logísticos en Lima y Callao
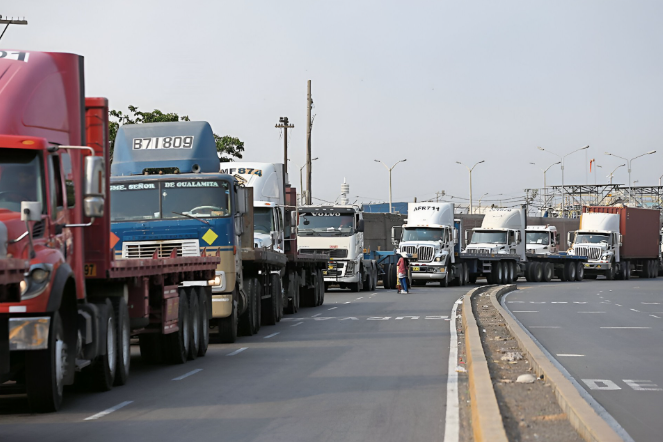
El costo logístico representa, en promedio, el 16% del valor de los productos que se comercializan en Lima y Callao. Para enfrentar esta situación, la ATU trabaja en una hoja de ruta de largo plazo que será presentada durante Transporte Sostenible 2026.
La congestión vehicular no solo representa horas perdidas para los conductores y transportistas. También tiene un efecto directo en el bolsillo de los ciudadanos: encarece el traslado de mercancías y, con ello, el precio final de los productos que llegan a los mercados, comercios y hogares de Lima y Callao.
Según Gustavo Diaz Paz, subdirector de Planificación de la Autoridad de Transporte Urbano para Lima y Callao (ATU), los costos logísticos representan, en promedio, el 16% del valor de los productos que se comercializan en ambas jurisdicciones. La cifra contrasta con la de países como Chile, donde este componente se ubica entre el 8% y el 10%.
“En cualquier producto siempre estamos pagando este costo ineficiente de la gestión logística”, advierte Diaz. El impacto es incluso mayor para las micro y pequeñas empresas (mypes), cuyo costo logístico alcanza el 21%, de acuerdo con las cifras mencionadas por el funcionario.
Uno de los factores que explica esta situación es la baja velocidad de circulación de los camiones. En hora punta, estos vehículos se desplazan a un promedio aproximado de 13 kilómetros por hora, lo que reduce la cantidad de recorridos que pueden completar durante una jornada y eleva los costos de operación. Ese sobrecosto, finalmente, se traslada a la cadena de distribución y al consumidor.
Frente a este escenario, la ATU viene elaborando el Plan de Desarrollo Logístico para Lima y Callao, una propuesta que busca ordenar el transporte de carga y articular las principales infraestructuras vinculadas al abastecimiento de la capital. El documento tendrá un horizonte de 20 años y será presentado por Díaz durante el evento Transporte Sostenible 2026.
La hoja de ruta considera la conexión entre los principales puntos de ingreso y distribución de mercancías, entre ellos los puertos de Callao y Chancay, el aeropuerto Jorge Chávez y las zonas logísticas y de almacenamiento ubicadas en sectores como Gambetta, Lurín, Villa El Salvador, Huachipa y Santa Anita. Sumado a ello, propone el desarrollo de plataformas logísticas y anillos viales en los alrededores de la ciudad, con el objetivo de evitar que la carga ingrese a las zonas urbanas, reducir la congestión y garantizar el tránsito fluido hacia las grandes zonas de abastecimiento y puertos.
Sin embargo, el desafío no es únicamente de infraestructura. Díaz sostiene que Lima y Callao funcionan como una sola metrópoli, pero la planificación, fiscalización y gestión del transporte de carga continúan repartidas entre distintas entidades. “El transporte logístico en términos de gestión metropolitana integral está huérfano”, señala.
Por ello, el plan plantea impulsar un comité de gestión en el que participen el Ministerio de Transportes y Comunicaciones, las municipalidades de Lima y Callao, los gremios de transportistas, operadores portuarios, empresas logísticas y representantes del sector empresarial y académico. La propuesta busca dar seguimiento a las iniciativas y coordinar su implementación.
La ATU también identifica medidas que podrían ejecutarse en el corto plazo. Entre ellas figura habilitar carriles exclusivos para camiones en tramos de avenidas como Gambetta, Atalaya, Contralmirante Mora y Tomás Valle, además de recuperar el uso de los carriles laterales de Gambetta. Según la estimación expuesta por Díaz, estas intervenciones podrían reducir entre 50% y 60% las colas de camiones detectadas en determinados accesos. Algunas de estas acciones podrían concretarse en un plazo de hasta seis meses.
La meta de largo plazo es reducir el peso de los costos logísticos en el precio de los productos, acercándolo al 8% en un horizonte de 20 años. Para Díaz, el reto será articular las inversiones y asegurar que las medidas no queden como intervenciones aisladas.
Los alcances del plan, sus propuestas de gobernanza y las acciones para mejorar el transporte de carga serán parte de la agenda de Transporte Sostenible 2026, que se desarrollará del 25 al 27 de noviembre en el Centro de Exposiciones Jockey. Este espacio pondrá sobre la mesa un problema que va más allá de los camiones: cuánto cuesta, en tiempo y dinero, mover las mercancías que abastecen a la ciudad.
MINEM: Gobernadores regionales respaldan firma de adenda para llevar gas natural al centro y sur del país
Los ciberdelincuentes también usan IA: cómo reconocer los nuevos engaños digitales
Gold Fields fortalece la actividad ganadera de más de 260 familias de El Tingo
Importaciones de GLP podrían alcanzar hasta 55% del mercado peruano hacia 2036 [VIDEO]
Expertos plantean descentralizar el almacenamiento de GLP para fortalecer el abastecimiento ante el Fenómeno del Niño
Piura acelera inversiones en energía para acompañar el crecimiento de su economía regional


-
 Combustible4 días ago
¿Estás gastando más combustible de lo necesario? Cinco hábitos al volante que afecta su rendimiento
-
 Gas Natural4 días ago
Cálidda pide ampliar por diez años su concesión para masificar el gas natural en siete regiones del Perú
-
 Gas Natural4 días ago
Candamo podría garantizar el suministro de gas natural al Perú por hasta 60 años y abrir paso a un nuevo gasoducto
-
 GNV6 días ago
Quavii inaugura la primera estación de GNV en Cajamarca
-
 Combustible4 días ago
Petroperú compra nitrógeno líquido para cubrir demanda extraordinaria durante el arranque de la Refinería Talara
-
 Notas de Prensa4 días ago
¿Truco o trato? Cinco mitos y verdades sobre tu historial crediticio
-
 Notas de Prensa4 días ago
Expo Solar Perú 2026: inversión, transmisión y regulación marcarán la agenda del sector energético
-
 Gas Natural5 días ago
EVA Energy proyecta desplegar 16 estaciones de GNL y pide al Estado impulsar este combustible en el transporte pesado